Мистецтво цифрового розшуку: як розслідувачі знаходять тих, хто намагається зникнути з радарів
Коли журналіст береться розплутувати складну корупційну схему або викривати кінцевого бенефіціара підозрілої офшорної компанії, на старті він майже ніколи не має повної картини. Часто в розпорядженні розслідувача є лише кілька розрізнених крихт: забутий номер мобільного телефона, старе ім’я з судового реєстру або чиєсь випадкове обличчя на задньому плані чужого знімка в соціальних мережах. Справжня робота починається тоді, коли ці хаотичні деталі крок за кроком перетворюються на повноцінне персональне досьє.
Перетворення кількох зачіпок на переконливу доказову базу вимагає суворої дисципліни, системного підходу та знання специфічних інструментів. Як зазначає у своєму практичному посібнику дослідниця Шайя Лафлін на сторінках видання Центр дослідження корупції та організованої злочинності (OCCRP), пошук людей, які свідомо замітають цифрові сліди, став щоденною рутиною для аналітиків міжнародних журналістських мереж. Сучасний розслідувач поєднує в собі навички академічного архівіста, детектива та фахівця з кібербезпеки, вміючи витягувати сенси з відкритих даних.
Головне правило сучасного OSINT-пошуку (розвідки на основі відкритих джерел) звучить просто: ідеально стерти свою присутність у цифровому світі практично неможливо. Людина може видалити власні акаунти, переписати активи на підставних осіб чи сховатися за офшорними трастами, але вона не здатна повністю контролювати своє оточення, дії партнерів, публікації родичів або системні витоки баз даних. Кожен клік залишає відбиток, і завдання розслідувача — побачити цей слід раніше, ніж фігурант спробує його знищити.
Утім, ефективний розшук приховує в собі чимало підводних каменів, починаючи від прямої фізичної чи цифрової загрози для самого автора розслідування і закінчуючи небезпекою втопитися в тоннах непотрібної інформації. Щоб розслідування принесло результат, фахівці виробили чіткий алгоритм дій, який допомагає крок за кроком долати глухі кути закритої інформації та будувати переконливі доказові ланцюжки.
Цифрова гігієна та фіксація доказів
Перш ніж зробити перший пошуковий запит, варто подбати про власну невидимість. Головна помилка аматорів полягає у використанні особистих сторінок у соціальних мережах для вивчення підозрюваних. Алгоритми сучасних платформ працюють так, що вони постійно аналізують перегляди. Якщо журналіст годинами вивчає профіль умовного наркоторговця чи корумпованого чиновника зі свого реального акаунта, Facebook або LinkedIn можуть легко запропонувати вас цьому фігуранту в розділі «Можливо, ви знайомі». Випадковий клік на стару фотографію об’єкта розслідування — це вже не просто професійний конфуз, а прямий сигнал тривоги для зловмисника, що може створити реальну небезпеку для життя журналіста.
Саме тому робота має вестися виключно через віртуальні приватні мережі (VPN) та з надійно легендованих робочих профілів. Створити такий акаунт — окреме завдання: алгоритми боротьби зі спамом, особливо на платформі LinkedIn, миттєво банять пусті, щойно створені сторінки. Робочий аватар повинен мати чітку цифрову історію: окрему поштову скриньку на відповідне ім’я, регулярні нейтральні дописи про вигадану професію чи хобі, власні підписки та активність, що імітує поведінку живої людини.
Другий критичний елемент старту — дисципліна архівації. Як тільки корупціонери чи шахраї відчувають, що довкола них починається рух, їхня перша реакція полягає у тотальній зачистці публічного простору: сайти «падають», публікації стираються, а сторінки в соцмережах блокуються. Якщо журналіст не зберіг сторінку одразу, доказ може бути втрачений назавжди. Фахівці радять використовувати плагіни для браузера, що роблять знімок сторінки на всю довжину з обов’язковою фіксацією системного часу, дати та оригінальної вебадреси.
Окрім локальних скриншотів, незамінним залишається публічний інструмент Wayback Machine від вебсервісу Internet Archive, який дозволяє створювати вічні цифрові зліпки сторінок.
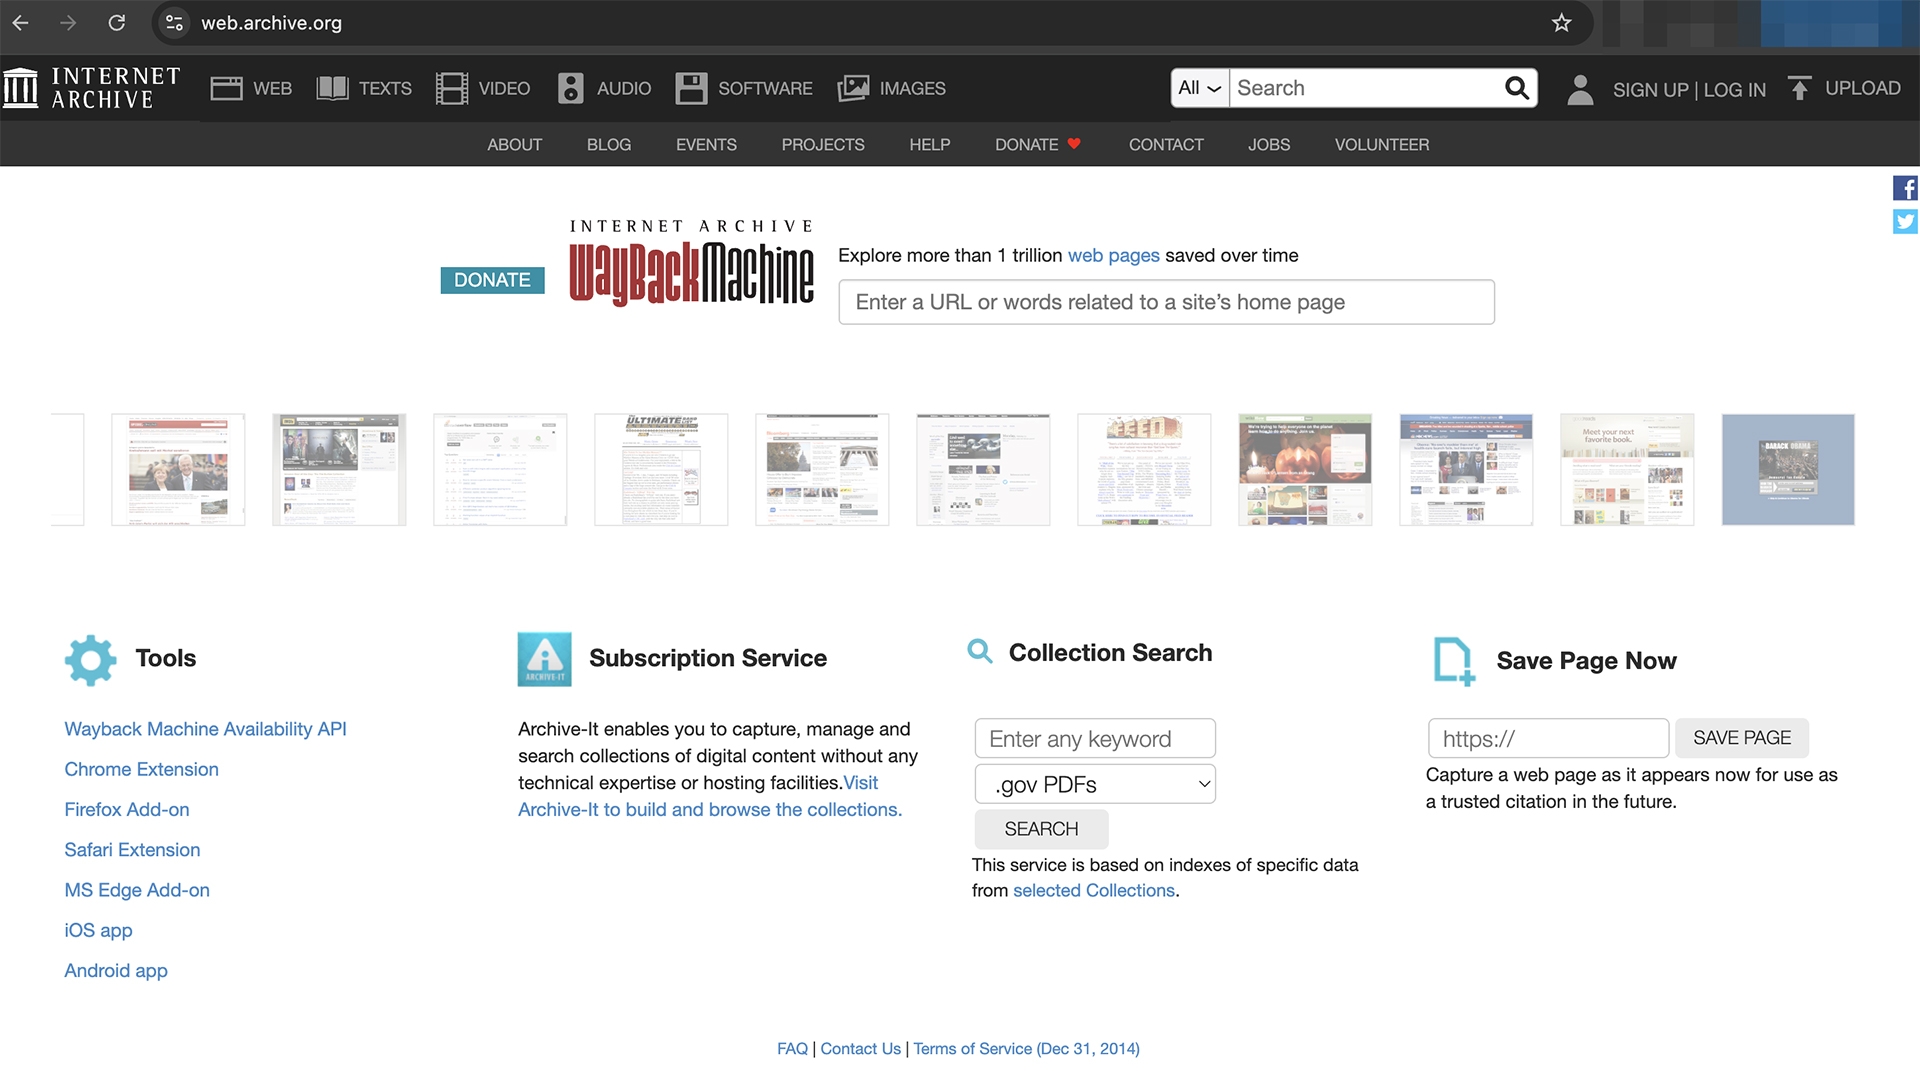
Джерело: Скріншот/web.archive.org/ Wayback Machine можна використовувати для архівування веб-сайтів.
Щоправда, слід пам’ятати, що збережена в такий спосіб копія стає видимою для всього інтернету. Для збереження мультимедійного вмісту аналітики використовують динамічний набір онлайн-завантажувачів: наприклад, сервіс Fdown.net допомагає швидко витягувати відео з Facebook, тоді як Story Saver дозволяє зберігати зникаючі історії, закріплені хайлайтс та ролики з Instagram.
Показовим є приклад із практики міжнародних розслідувачів, які документували діяльність дружини бізнесмена, пов’язаного з камбоджійським конгломератом Prince Group — структурою, що потрапила під санкції США за масштабні мережі кібершахрайства. Через три роки після початку вивчення жінка повністю видалила всі свої профілі в інтернеті. Однак завдяки тому, що репортери вчасно зробили копії кожного фотоальбому та коментаря, ключові докази розкішного життя на вкрадені кошти збереглися для судових матеріалів.
Правильна стратегія пошуку
Поширена пастка на початку розслідування — спроба одразу дізнатися «все про всіх». Якщо дослідник просто вбиває у пошуковик прізвище та ім’я персони, він ризикує потонути у гігабайтах цифрового шуму. Перший крок завжди має бути широким, але методичним: необхідно зрозуміти, що про людину вже відомо іншим колегам, аби не витрачати тижні на відкриття давно опублікованих фактів.
Ефективне використання пошукових систем вимагає роботи з розширеними операторами Google: обов’язкові лапки для пошуку точного збігу імені (“Марк Доу”) або мінус-слова для відсікання інформаційного сміття. Обережно можна залучати й сучасні інструменти штучного інтелекту для швидкого первинного зрізу згадок, але із суворою перевіркою кожного факту за першоджерелами. Жодному штучному інтелекту не можна згодовувати чутливі неперевірені дані чи приймати його висновки на віру без верифікації.
Для глибшого аналізу медійного сліду розслідувачі традиційно звертаються до професійних баз новинних архівів та пресрелізів, таких як LexisNexis або Dow Jones Factiva. Вони дозволяють підняти регіональні судові хроніки чи старі журналістські замітки двадцятирічної давнини, які давно випали з актуальної видачі пошуковиків. Тільки після того, як базовий публічний бекграунд зафіксовано, настає час звужувати приціл.
Замість абстрактного запиту слід формулювати гранично конкретні питання, які ведуть до серця схеми: «Чи є підозрюваний родичем міністра Х?», «Які прямі фінансові транзакції пов’язують його з компанією Y?», «На які кошти купувалася конкретна вілла в Іспанії?». Такий сфокусований підхід відсікає зайве, структурує гіпотези та дозволяє знайти саме той документ, який перетворює журналістський здогад на беззаперечний доказ.
Мінне поле імен та магія унікальних ідентифікаторів
У глобальному світі мільйони людей мають однакові імена та прізвища, тому розслідувач постійно ризикує піти хибним слідом повного тезки. Прямі юридичні маркери — номери закордонних паспортів, національні податкові номери чи біометричні дані — майже завжди закриті законом про захист персональних даних. Через це «золотими ідентифікаторами» у відкритих джерелах стають дата народження, адреси електронної пошти, номери телефонів та нікнейми в соціальних мережах.
Особливу пастку становлять правила транслітерації при переході імен з одного алфавіту до іншого — наприклад, з кирилиці чи арабської мови на латиницю. Звичайне арабське ім’я Мохаммед у міжнародних документах, митних деклараціях чи корпоративних реєстрах може писатися десятком різних способів: Mohammed, Muhammad, Mhamad тощо. Аналогічна проблема виникає з українськими та російськими прізвищами, де літери «г», «х», «ж» чи «я» латинізуються по-різному залежно від року видачі паспорта та країни транскрипції.
Не менш важливо враховувати й національні культурні традиції формування імен. Класичне арабське найменування зазвичай будується за трирівневою системою: власне ім’я, ім’я батька та родове прізвище. В іспаномовних країнах прізвище традиційно поєднує прізвища батька та матері, що йдуть одне за іншим. Розуміння цих генеалогічних нюансів не лише допомагає правильно формулювати запити до баз даних, а й часто дає ключ до розкриття прихованих родинних зв’язків та тіньового майна клану.
Коли дата народження, пошта та родинне дерево сходяться в одній точці, журналіст отримує залізне підтвердження того, що досліджує саме ту особу, про яку йдеться. Ці крихти інформації стають ключами для відкриття наступного рівня — офіційних урядових та міжнародних архівів.
Офіційні реєстри, треті юрисдикції та каталоги баз даних
Офіційні державні реєстри — це найвищий стандарт доказовості в журналістиці розслідувань. Пошук традиційно починається з перевірки імені особи у національних реєстрах компаній, нерухомості, транспортних засобів, а також реєстрах повітряних суден і морських суден. Проте значна частина корумпованих режимів або авторитарних країн навмисно тримає свої реєстри власності закритими для суспільства.
У таких випадках дослідники застосовують метод «дзеркальної юрисдикції». Якщо людина веде бізнес у Венесуелі, де корпоративний реєстр заблокований, її активність можна виявити через судові архіви США чи європейські суди, де венесуельські активи фігурують як предмет комерційних спорів чи застав. Додатковим джерелом виступають офіційні урядові вісники, публічні ліцензійні списки або інструменти на зразок DomainTools, які дозволяють дізнатися реального реєстранта підозрілого вебсайту.
Для структурування цієї гігантської роботи аналітичний відділ мережі розслідувачів веде постійний публічний каталог ресурсів, доступний на платформі OCCRP Research and Data. У цьому компендіумі зібрано перевірені посилання на тисячі офіційних баз даних з усього світу, включаючи систематизовані списки відкритих корпоративних реєстрів Європейського Союзу, що суттєво економить час під час міжнародних пошуків.
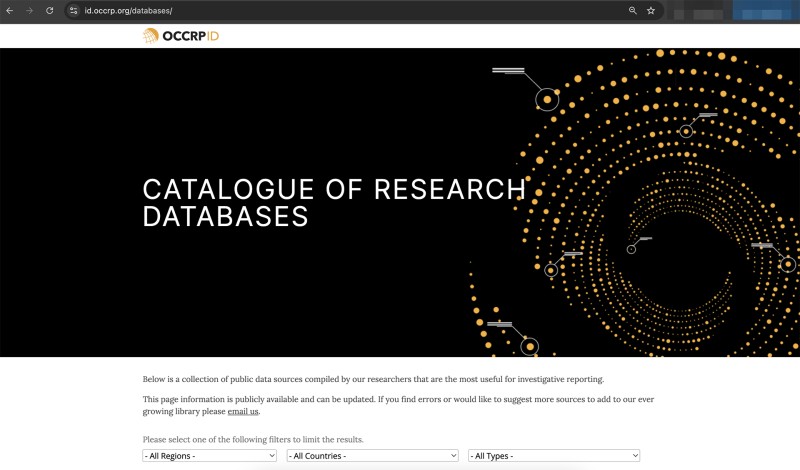
Джерело: Скріншот/id.occrp.org/databases/ Команда OCCRP з досліджень та даних веде каталог дослідницьких ресурсів із посиланнями на бази даних з усього світу.
Коли ж офіційних реєстрів бракує або інформація в них неповна, у гру вступають глобальні агрегатори. Як наголошують журналісти, для корпоративного пошуку незамінним залишається відкритий портал OpenCorporates, де зібрані відомості про сотні мільйонів компаній та їхніх директорів по всій планеті. Морські судна перевіряють через базу Equasis, а приватні бізнес-джети відстежують за допомогою сервісів типу FlightRadar24.
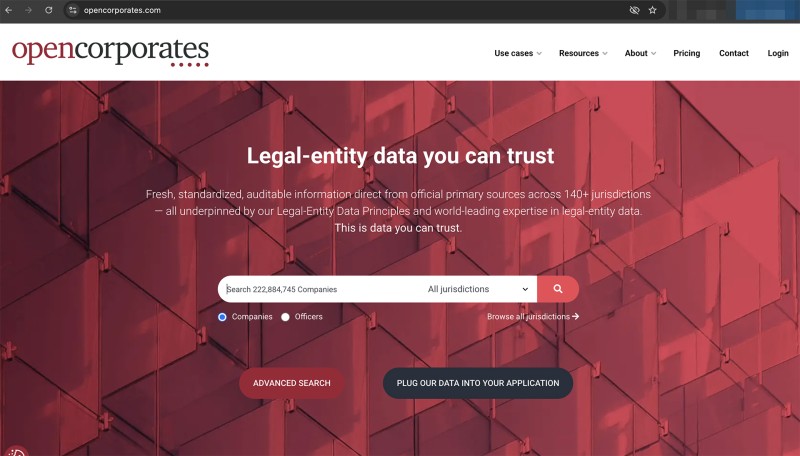
Джерело: Скріншот/https://opencorporates.com OpenCorporates — це незалежна база даних, за допомогою якої можна знайти акціонерів компаній.
Великі розслідувальні агенції також інвестують значні ресурси в дорогі корпоративні аналітичні платформи рівня Sayari, Moody’s Orbis чи OffshoreAlerts, які вміють будувати зв’язки між заплутаними транскордонними активами, відстежувати судові позови та фінансові розвіддані. Паралельно імена завжди проганяються крізь масиви світових витоків даних — через платформу офшорних зливів ICIJ або систему AlephPro від OCCRP.
Соціальні мережі та «найслабша ланка» – як Instagram викриває мільйонерів
Ретельний моніторинг соціальних мереж — процес виснажливий, але саме він часто дає розслідувачам вирішальні зачіпки. Якщо сам фігурант справи дотримується суворої конспірації, його близьке оточення майже завжди робить помилки. Принцип «найслабшої ланки» в цифровому розслідуванні спрацьовує безвідмовно: поки підозрюваний ховає свій профіль за максимальними налаштуваннями приватності, його дружина, діти чи літня мати можуть щодня викладати у відкритий доступ фотографії сімейних вечерь, заміських вілл чи елітних курортів.
Знання демографічних уподобань користувачів суттєво звужує сектор пошуку. Наприклад, заможні представники старшого покоління в західних країнах частіше користуються Facebook, тоді як на пострадянському просторі молодь та бізнесмени активно сидять у Telegram чи Instagram, залишаючи сліди геолокацій та міток друзів у коментарях.
Яскравим прикладом роботи за принципом «найслабшої ланки» став випадок з розшуком африканського шахрая, який роками видавав себе за «принца з Дубая» і видурив у довірливої жертви мільйони доларів. Аналітики тижнями марно шукали сліди самого афериста, доки його дружина не опублікувала в Instagram панорамне фото басейну на розкішній віллі. Вид із тераси, особливості архітектури та геомітки дозволили слідчим точно визначити розташування будинку і згодом вийти на слід злочинця.
Справжню революцію в роботі із зображеннями зробили технології зворотного пошуку облич, зокрема спеціалізований сервіс PimEyes. Прогнавши випадкове фото людини крізь алгоритми розпізнавання, журналісти регулярно знаходять знімки з чужих весільних альбомів, репортажів світських вечірок чи спортивних змагань, викладених фотографами без відома фігуранта. Це дозволяє миттєво ідентифікувати найближче коло спілкування та неофіційних партнерів підозрюваного.
Глибини OSINT: від телефонних книжок до витоків даркнету
Останнім ешелоном цифрового розшуку є спеціалізовані сервіси, що агрегують злиті телефонні довідники, поштові бази та масиви даних користувачів. Одним із найцікавіших джерел є програми, що показують, як саме конкретний номер телефону підписаний у контактних книгах інших людей. Для східних та слов’янських країн, де одне й те саме ім’я носять тисячі людей, це незамінна підказка.
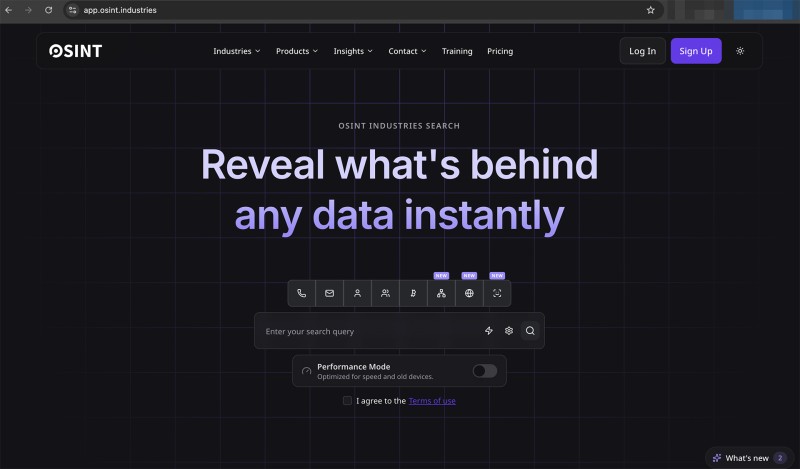
Джерело: Скріншот/app.osint.industries. OSINT Industries — одна з кількох баз даних, які збирають та систематизують загальнодоступні або витікні дані з Інтернету.
Якщо розслідувач шукає умовного Ахмеда, підозрюваного у зв’язках із корпорацією ABC, виявлення контакту на кшталт «Ахмед з компанії ABC» серед сотень інших номерів одразу вказує на потрібну людину. Примітки на кшталт «Олег митник», «Сергій СБУ», «Іван відкати» або «Михайло водій шефа» неодноразово розкривали неформальний статус осіб значно красномовніше за будь-які офіційні довідки з місця роботи.
Для глибинної перевірки таких слідів аналітики використовують потужні платформи, зокрема сервіси від компанії OSINT Industries, а також аналітичну систему Darkside від District4Labs. Перший інструмент миттєво перевіряє адресу пошти чи телефонний номер по сотнях вебсайтів, малюючи публічний цифровий слід, а другий звіряє ці відомості з мільярдами рядків злитих баз даних із даркнету.
Завдяки одній лише старій адресі електронної пошти журналіст може з’ясувати, які ресторани людина відзначає у відгуках на Google Maps, які книги вона читає в сервісі Goodreads та яку іноземну мову вивчає через платформу Duolingo. Це розкриває реальні побутові звички, коло інтересів і навіть маршрути пересування суб’єкта, хоча й покладає на розслідувача колосальну етичну відповідальність щодо захисту чужої приватності, яка не стосується суспільно значущих злочинів.
Цифровий пошук — це не просто механічне володіння базами даних чи програмними скриптами, це синтез технологій, інтуїції та аналітичного мислення. Успіх розслідування залежить від готовності журналіста критично оцінювати кожну зачіпку, вчасно звертати з хибних шляхів і наполегливо йти за ледь помітними цифровими крихтами. У світі, де навіть найбагатші корупціонери залишають сліди у мережі, вміння читати ці знаки стає головною зброєю суспільства у боротьбі за справедливість.
Джерело: OCCRP