Шахраї, вбивці, студенти: з кого російське ГРУ зібрало команду горе-хакерів і чому вона провалилася
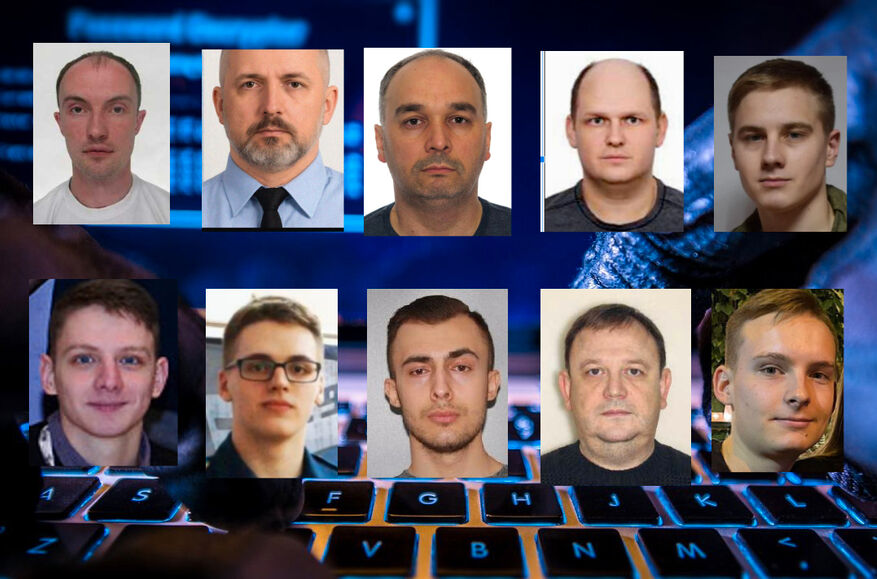
Підрозділ ГРУ 29155 прославився на весь світ невдалими отруєннями “Новачком” Скрипаля в Солсбері та Омеляна Гебрева в Болгарії, а також вибухами військових складів у Болгарії та Чехії, але до останнього часу мало хто знав про їхню хакерську діяльність. Через те що сервер хакерів виявився практично не захищеним, журналістам видання The Insider вдалося отримати до нього доступ і виявити повний список мішеней ГРУ: від українських держкомпаній, до об’єктів інфраструктури в Європі, катарського банку і навіть медичних клінік по всьому світу.
Вивчивши дзвінки, перельоти і листування хакерів, The Insider ідентифікував кілька десятків учасників групи, серед яких виявилися судимі хакери-кардери, студенти, які тільки-но випустилися з інституту, і ветерани операцій ГРУ з отруєнь та диверсій, які не мають жодного досвіду в IT. Більша частина хакерських та інформаційно-диверсійних операцій 29155 провалилися, і це не дивно з огляду на те, що керівники хакерського відділу публічно розповідали про свою низьку мотивацію, користувалися особами прикриття для зустрічей із коханками і секс-працівницями (видаючи тим самим свої персональні дані) і “розпилювали” кошти, призначені для диверсійної роботи в Україні.
У вересні 2024 року ФБР опублікувало обвинувальний висновок на адресу групи хакерів, які працювали на підрозділ ГРУ 29155 – ту саму військову частину, що прославилася отруєнням Скрипаля в Солсбері. Те, що в ГРУ працюють підрозділи хакерів, було відомо давно, першим це доказав The Insider ще 2017 року, і тоді йшлося про військову частину 26165, відому як Fancy bear або APT28, яка прославилася зломом Гілларі Клінтон, Еммануеля Макрона і різних міжнародних організацій. Пізніше з’ясувалося, що під дахом ГРУ працює й інша група, відома як Sandworm (в/ч 74455), що створила найруйнівніший вірус NotPetya, відключала електростанції в Україні та атакувала військові об’єкти НАТО. Але те, що і в підрозділу 29155, який займався вбивствами і саботажем, є свої хакери, звучало дивно.
The Insider вдалося отримати доступ до кешу журналу сервера цієї групи хакерів, який (впізнається почерк ГРУ!) виявився незахищеним. Зіставивши це з даними із соціальних мереж і баз, що витекли у відкритий доступ, а також поговоривши з деякими джерелами, The Insider відновив картину діяльності цієї групи у всіх її подробицях.
Шахраї-кардери і чеченець-нашист із ФСБ
Ідея створити хакерську групу при 29155 виникла ще за минулого керівника ГРУ Ігоря Сергуна приблизно 10 років тому. Серед тих, кому керівник в/ч 29155 Андрій Авер’янов довірив опікуватися цим проєктом, були його досвідчені підлеглі Роман Пунтус і Юрій Денисов, які не мали жодних спеціальних комп’ютерних знань, але були випробувані в різноманітних спецопераціях ГРУ в Європі, і новий член підрозділу Тім Стігал, етнічний чеченець із цікавою біографією.
Стігал був блогером, який живе в Дагестані, і до того моменту встиг опублікувати книжку про торгівлю на ринку Форекс відповідно до ісламу, паралельно пишучи романтичну поезію. 2011 року він поскаржився в реплаях до твіту тоді ще президента Дмитра Медведєва на побори в розмірі $300 тисяч, які нібито беруть в оточенні Владислава Суркова за організацію зустрічі з ним. Стігал просив Медведєва “взяти його у свою команду”, оскільки він “сповнений ідей”. Незабаром після цього звернення Стігал написав: “Щойно телефонував Владислав Юрійович. Розмовою задоволений. Із зустріччю визначилися, після виборів”.
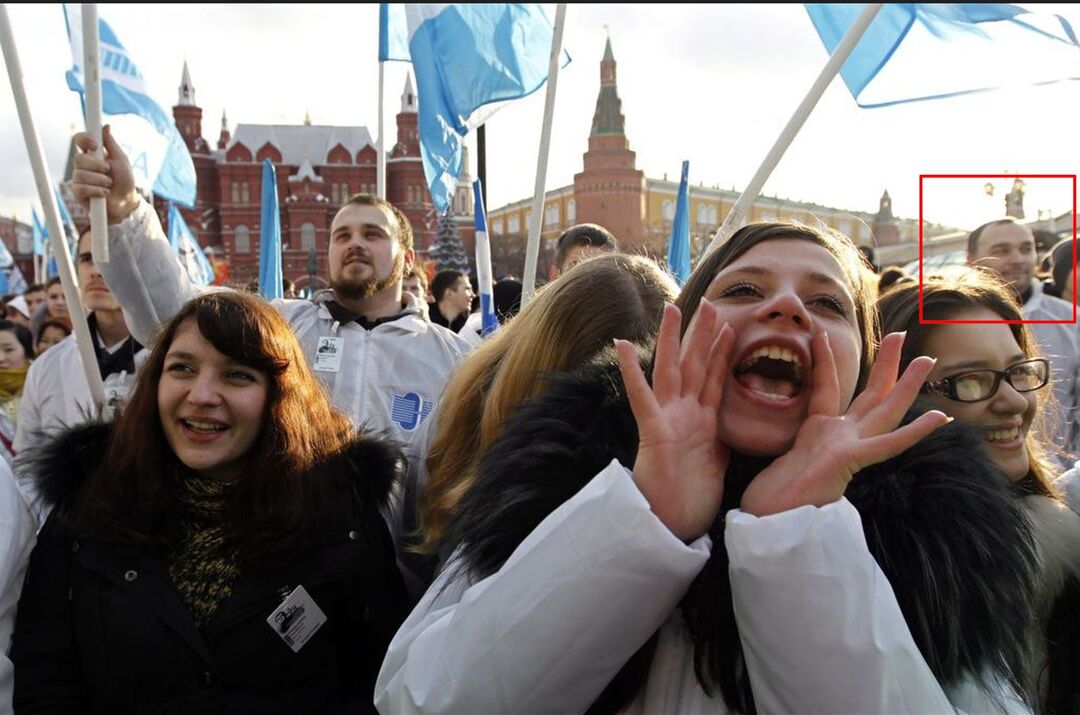
Тім Стігал на нашистському заході 2011 року
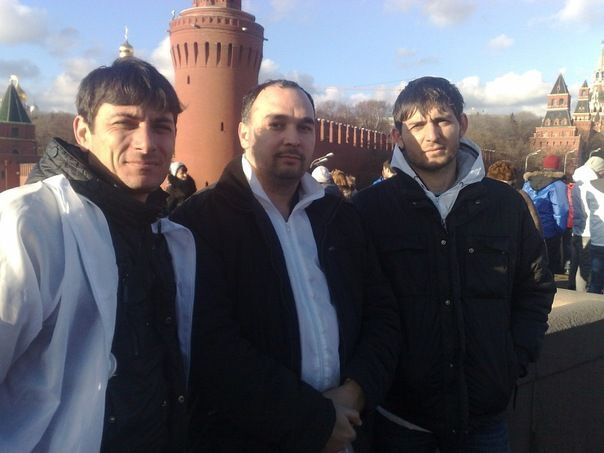
Ще одне фото з того ж заходу
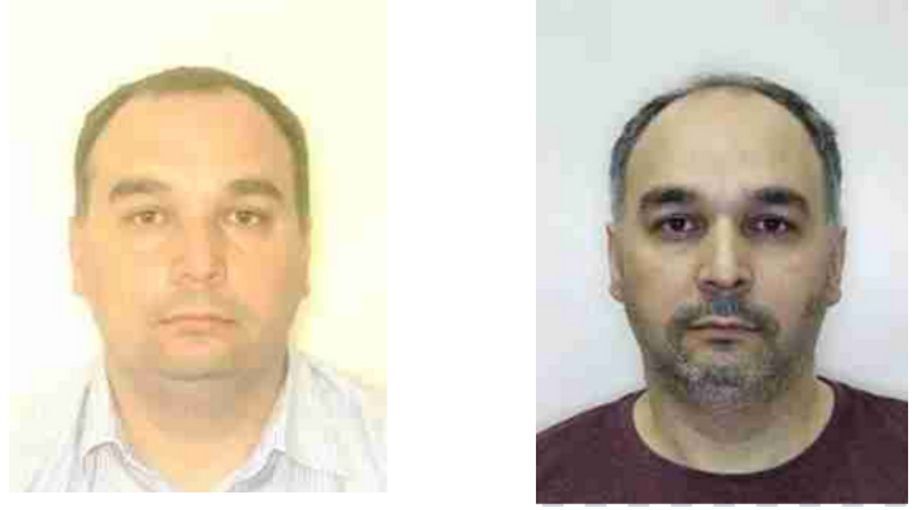
Паспортні фото Тіма Стігала (ліворуч) і “Данила Магомедова” (праворуч)
Наступного року Стігал заснував дагестанське відділення руху “Наші”, що доживає свої останні дні, і організував флешмоб, лобіюючи перейменування центральної площі в столиці Дагестану на площу Путіна. До того моменту Стігал уже тісно співпрацював із Департаментом військової контррозвідки ФСБ і не пізніше 2014-го потрапив у команду Авер’янова.
Можливо, саме ДВКР ФСБ і прикомандирувало його до гереушників із 29155: частина чинних співробітників ГРУ паралельно працюють у військовій контррозвідці ФСБ, у такий спосіб чекісти наглядають за міністерством оборони. Так чи інакше, у 2014 році Стігал отримує паспорт на ім’я “Данило Магомедов” із того самого діапазону номерів, що й паспорти отруйників Скрипаля “Петрова” і “Боширова” .
Не дивно, що Авер’янов направив Стігала саме на хакерський напрямок: у ФСБ загалом і у ДВКР зокрема були дуже хороші контакти з хакерами-шахраями, які займалися кардингом та іншими видами фінансових кіберзлочинів. Серед інших Стігалу вдалося залучити до роботи Олексія Строганова, на прізвисько “Флінт”, Євгена Башева та Ігоря Ворошилова.
Хакер Строганов 2006 року вже притягався до кримінальної відповідальності за карткові шахрайства та отримав 6 років, але вийшов уже за 2 роки – судячи з усього, саме за протекцією ДВКР ФСБ, з якою потім тісно співпрацював. Коли 2021 року його заарештують знову, він сам заявить у суді про свою роботу на спецслужби і навіть пред’явить грамоту за підписом директора ФСБ. І справді, після звільнення 2008-го Олексій Строганов став великим “експертом у сфері кібербезпеки”, захищав від хакерських атак банки і платіжні системи, про нього зняли кілька фільмів і написали книжку, а губернатор Санкт-Петербурга Бєглов із гордістю фотографувався з Флінтом під час вручення йому грамоти.
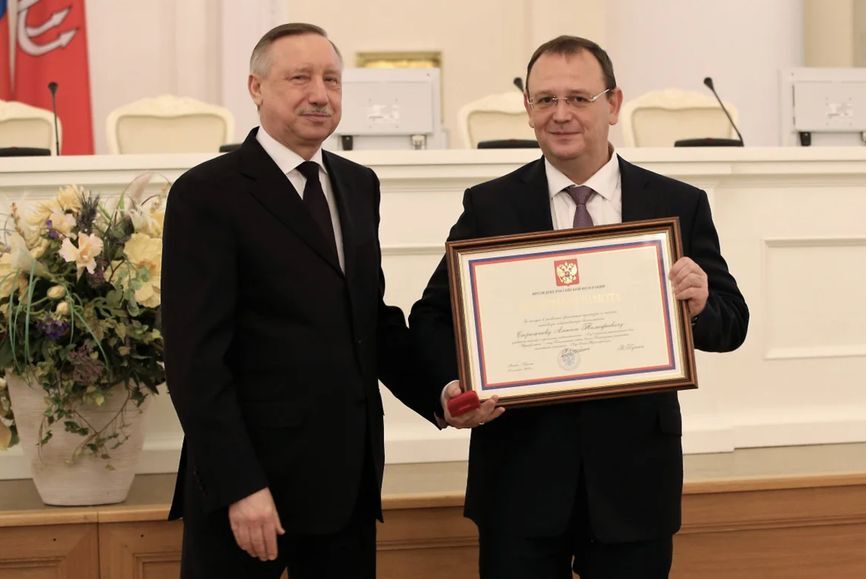
Кардер “Флінт” із губернатором Бєгловим
Усе це абсолютно не заважало Флінту під чуйним керівництвом ДВКР ФСБ продовжити шахрайську діяльність. За версією слідчого департаменту МВС, угруповання Флінта діяло з 2014 по березень 2020 року, викрадаючи дані банківських карток не тільки в Росії, а й у Євросоюзі та США.
Після арешту цієї групи хакерів (загалом у кримінальній справі проходять 26 осіб), з’ясувалося, що ключовий подільник Флінта є чинним співробітником ДВКР ФСБ, і це навіть стало процесуальною проблемою, тому що це означає, що справу має розслідувати не СКР, а МВС (щоправда, 235-й гарнізонний військовий суд Москви вирішив, що це не таке суттєве порушення, і на заваді це не стало).
Саме за керівництво цією групою шахраїв Стігал і сам опинився в обвинувальному висновку США, але про те, що він паралельно працює і на 29155, американські правоохоронці, мабуть, не знали й досі.
Провокації проти Польщі, США і WADA
Цікаво, що, незважаючи на всі тісні зв’язки з хакерами, більшість операцій, які Стігал організовував в інтересах ГРУ, були не стільки хакерськими, скільки провокаторськими.
Так, наприклад, одна з операцій була спрямована на дискредитацію Bellingcat: Стігал зареєстрував Twitter-акаунт під назвою Anonymous Poland, який належав хакерам, і був нібито пов’язаний із Bellingcat. Через цей акаунт команда Стігала злила вкрадені дані кредитних карток, приписавши цей витік “хакерам” Bellingcat (хоча у Bellingcat ніколи ніяких хакерів не було). Крім того, хакери Стігала злили імена і фотографії дітей українських солдатів, які тоді служили на передовій на Донбасі, знову ж таки приписавши злом Bellingcat (Bellingcat неодноразово попереджав Twitter про цю діяльність, але платформа вирішила, що це не порушує її правил).
Нарешті, хакери 29155 склали список цілей, пов’язаних зі справжнім Bellingcat, розділивши їх на “керівників”, “розслідувачів” і “тих, хто співчуває”, маючи на увазі співробітників Bellingcat і різні акаунти в соціальних мережах, що підтримують роботу видання. Кілька людей із цього списку підтвердили The Insider, що зазнали фішингових атак приблизно в один і той самий час.
Деякі провокації мали свої скромні успіхи. Приміром, через акаунт, який нібито належить “Правому сектору”, він публікував зламані дані польських чиновників, супроводжуючи це образами, і деякі з них дійсно повелися на провокацію.
У той час як акаунти @pravysektor і @pravsector були швидко ідентифіковані як шахрайські та видалені адміністрацією Twitter, акаунти @anonpl і @anon_pl20 залишалися активними протягом багатьох років, і команда Стігала використовувала їх ще неодноразово. Деякі зі зливів, здійснених через ці акаунти, раніше приписували іншим хакерським підрозділам ГРУ, таким як FancyBear, що дає підстави підозрювати, що в/ч 29155 співпрацювала з FancyBear (в/ч 26165). Архівна сторінка акаунта @anpoland показує деякі зливи, оприлюднені у вересні 2016 року.
Вони включають “файли поліцейського управління Детройта” (що містять хештеги #StopFBI #Revolution), “документи стратегічного авіаційного командування і Boeing KC-10”, паралімпійської збірної США і Всесвітнього антидопінгового агентства (WADA), які викрили “систематичний державний саботаж процесу тестування на наркотики до, під час і після зимових Олімпійських ігор у Сочі 2014 року”. Незалежний звіт, опублікований WADA в липні 2016 року, призвів до відсторонення сотень російських спортсменів від подальших міжнародних спортивних змагань. Нагадаємо, ФБР звинуватили у зламі WADA у 2016 році сімох співробітників ГРУ з в/ч 26165.
Мабуть, найуспішнішою операцією хакерів 29155 став злом QNB, найбільшого банку Катару, у травні 2016 року. Злом дав змогу вивантажити масив розміром 1,5 Гб з даними клієнтів, що містять банківські облікові дані, номери телефонів, дані платіжних карт і дати народження.
Витік був структурований таким чином, щоб привернути увагу до фінансових операцій правлячої сім’ї Катару та операцій розвідки. Відповідальність за злом взяла на себе в соціальних мережах турецька фашистська група @bozkurthackers. Насправді ж цим акаунтом керувала команда Тіма Стігала, про що свідчать скріншоти звітів про цю операцію і журнали злому, виявлені на сервері ГРУ. Ця операція була особливо успішною, оскільки її так ніхто і не пов’язав із Росією.
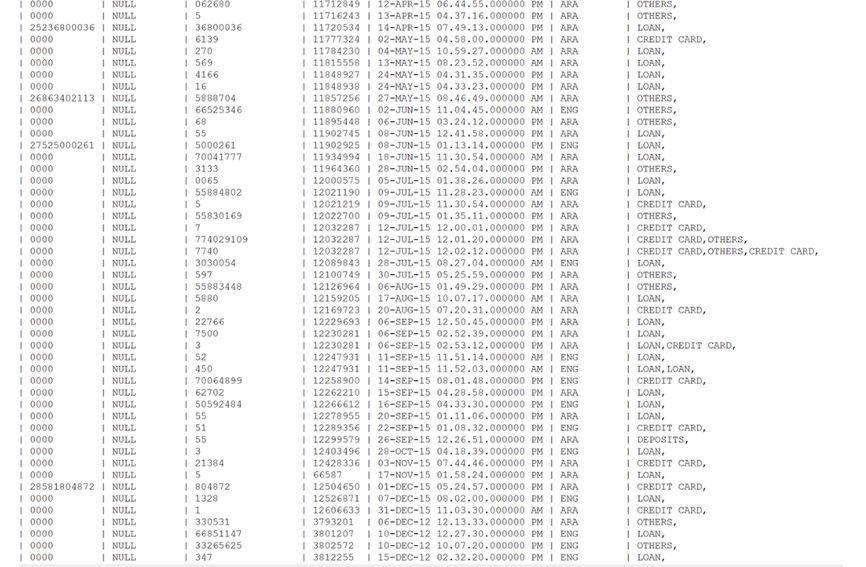
Скріншот логів злому катарського банку, знайдених на сервері ГРУ
Завербована журналістка і постріл у ногу
Стігалу також вдалося залучити до поширення інформації болгарську журналістку Діляну Гайтанджієву. Для легітимації вкидання інформації він у 2017 році створив Twitter-акаунт Anonymous Bulgaria, через який злив зламане листування посольства Азербайджану. Він нібито “знайомиться” з Діляною у твіттері, але судячи з того, що він одразу починає перенаправляти інших журналістів і блогерів до Діляни, стверджуючи, що вона “хороша дівчинка”, очевидно, що на той момент вони вже мали попередню домовленість і стійкі стосунки довіри.
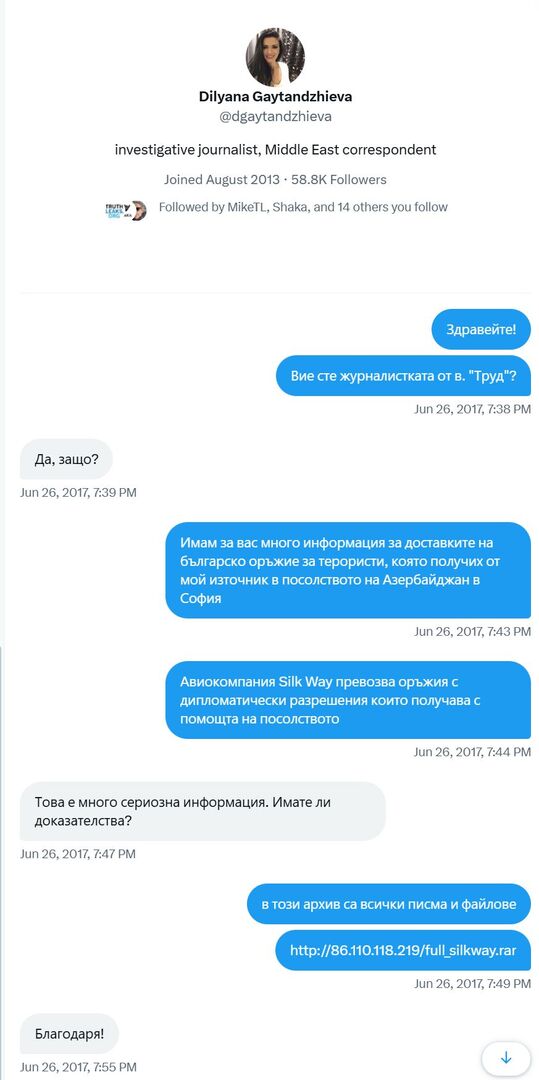
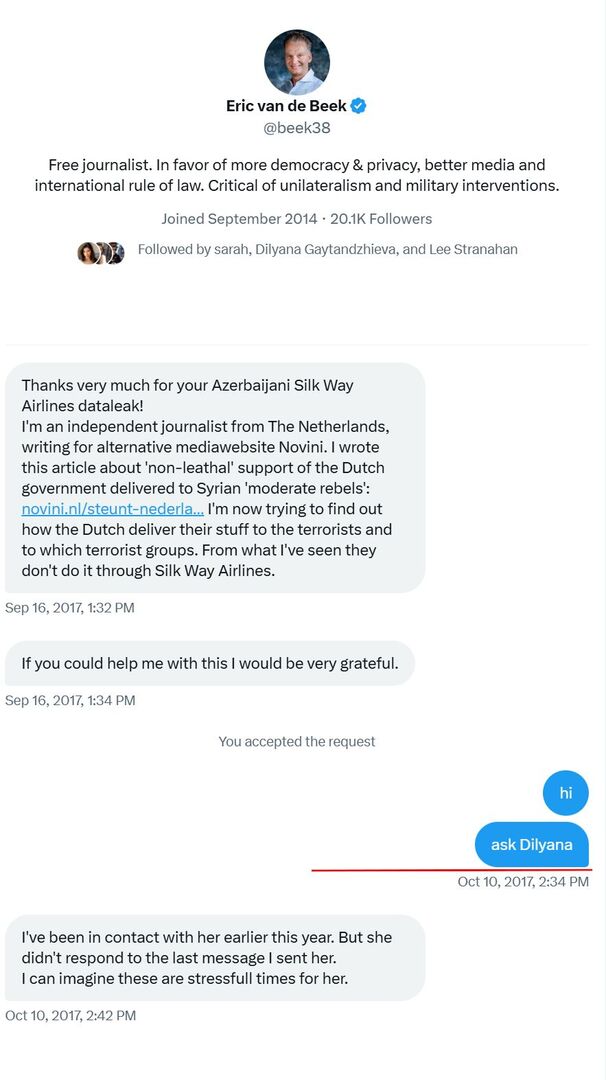
Кілька днів по тому Діляна на основі цього листування опублікувала “розслідування” в болгарській щоденній газеті “Труд” (примітно, що це єдина стаття англійською мовою, опублікована “Працею”, з чого можна припустити, що метою статті було охопити міжнародну аудиторію, виступаючи від імені шановного ЗМІ).
Із листувань із цього акаунта стає зрозуміло, що метою ГРУ було не тільки інформаційне вкидання, а й організація вуличних акцій навпроти болгарського посольства з метою чинення політичного тиску (щоправда, організувати це теж не вийшло) і контролю військового експорту з Болгарії. Нагадаємо, раніше з цією ж метою колеги Стігала по 29155 отруїли “Новачком” болгарського експортера зброї Омеляна Гебрева.
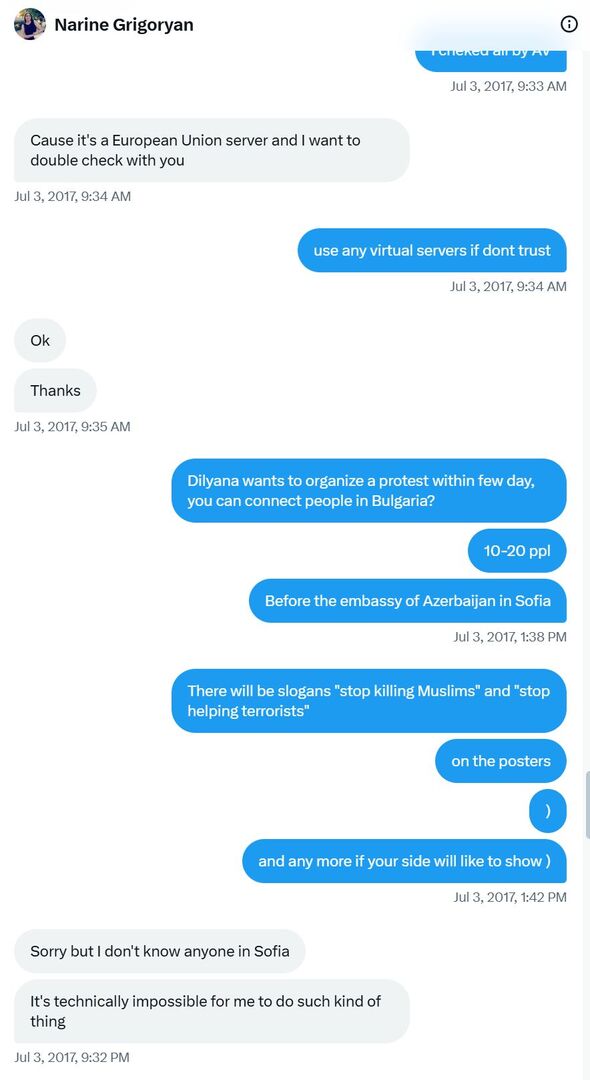
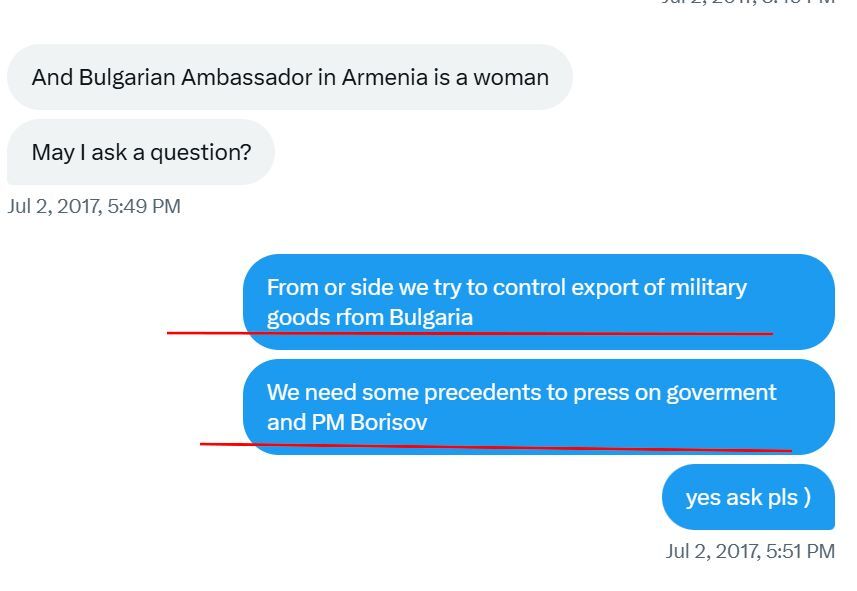
Швидше за все Діляна працювала з ГРУ ще з 2016 року, у всякому разі вже тоді у неї стали з’являтися дуже “корисні” публікації, наприклад під час свого відрядження до Сирії в 2016 вона “виявила” болгарську зброю в сирійських повстанців, що дуже активно потім використовувала Росія в кампанії тиску на Болгарію.
Після публікації в “Труді” про Азербайджан Діляну звідти звільнили, як повідомляється, через юридичні наслідки публікації дипломатичного листування. Але її робота на 29155 тільки починалася. У 2018 році вона вирушила до Грузії, щоб зробити репортаж про неіснуючі “американські біолабораторії”, які нібито працюють на території посольства США в Тбілісі.
Буквально за кілька днів до її репортажу в Тбілісі з паспортом на ім’я Магомедова побував Стігал. Її репортаж, опублікований на пов’язаному з сирійським урядом супутниковому телеканалі, став першою із серії конспірологічних публікацій про “американські біолабораторії”, що стали однією з головних тем російської держпропаганди. У 29155 вважають це одним зі своїх найбільших успіхів у сфері просування дезінформації.
У 2019 році Діляна зареєструвала веб-сайт ArmsWatch.com, щоб публікувати зламані підрозділом 29155 масиви на регулярній основі. Найчастіше метою цих публікацій була дискредитація журналістських розслідувань про діяльність цієї військової частини, включно з розслідуваннями щодо отруєнь Скрипалів і Омеляна Гебрева. “Зливи” Діляни мали полегшувати роботу ГРУ, здійснюючи інформаційну підтримку операціям, але на ділі інколи домагалися зворотного. Так, наприклад, 2019 року 29155 розсварили Кремль із головним союзником – Сербією.
15 вересня 2019 року ArmsWatch опублікував серію з трьох частин під заголовком The Serbia Files, що містить інформацію про продаж зброї сербською компанією Krusik єменським бойовикам через американського брокера. В інтерпретації Діляни зброя маркувалася як така, що експортується для Афганістану, але де-факто надсилалася бойовикам ІДІЛ у Ємені. Через тиждень ArmsWatch, знову посилаючись на анонімні витоки, звинуватив сербського виробника зброї в поставках в Україну.
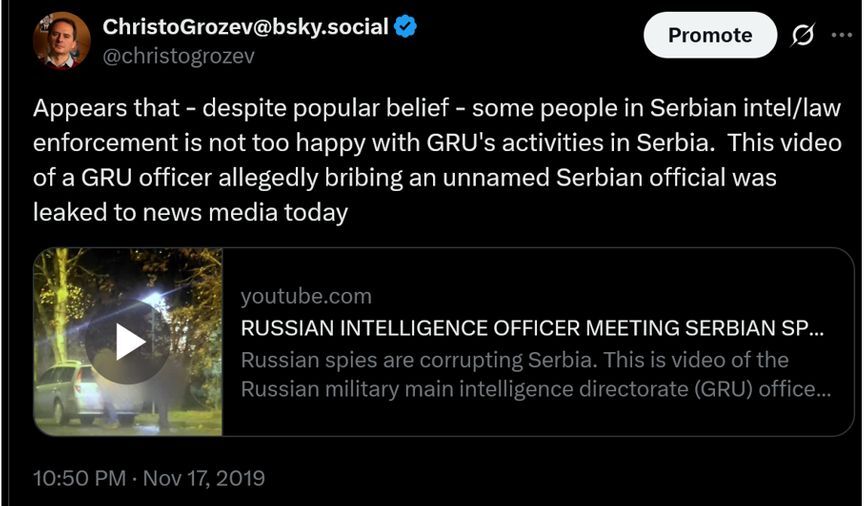
Як з’ясував The Insider, ці витоки були передані сербським інформатором ГРУ Олександром Обрадовичем через його адвоката. Публікація була сприйнята сербською владою як удар у спину від союзника, і реакція Белграда не змусила себе довго чекати. 17 листопада 2019 року анонімний користувач опублікував на Youtube відео стеження з підписом: “Російські шпигуни розбещують Сербію.
Це відео, на якому офіцер Головного розвідувального управління (ГРУ) Росії полковник Георгій Вікторович Клебан платить своєму сербському агенту, високопоставленому сербському чиновнику. Клебан працює в російському посольстві в Белграді. Ось що роблять із нами росіяни, їхні “друзі””.
Оскільки відео насилу набирало перегляди на Youtube у день публікації, анонімний користувач відправив Христо Грозєву електронного листа з посиланням на відео, і Грозєву вдалося підтвердити особу і приналежність до ГРУ полковника Клебана.
Твіт Грозєва широко цитували в сербських ЗМІ, а три дні потому сербська служба безпеки підтвердила цю знахідку і викликала російського посла для офіційного протесту.
Зам’яти скандал вдалося тільки після особистої зустрічі Вучича з Путіним.
Провокації в Україні: “Азов” проти Зеленського
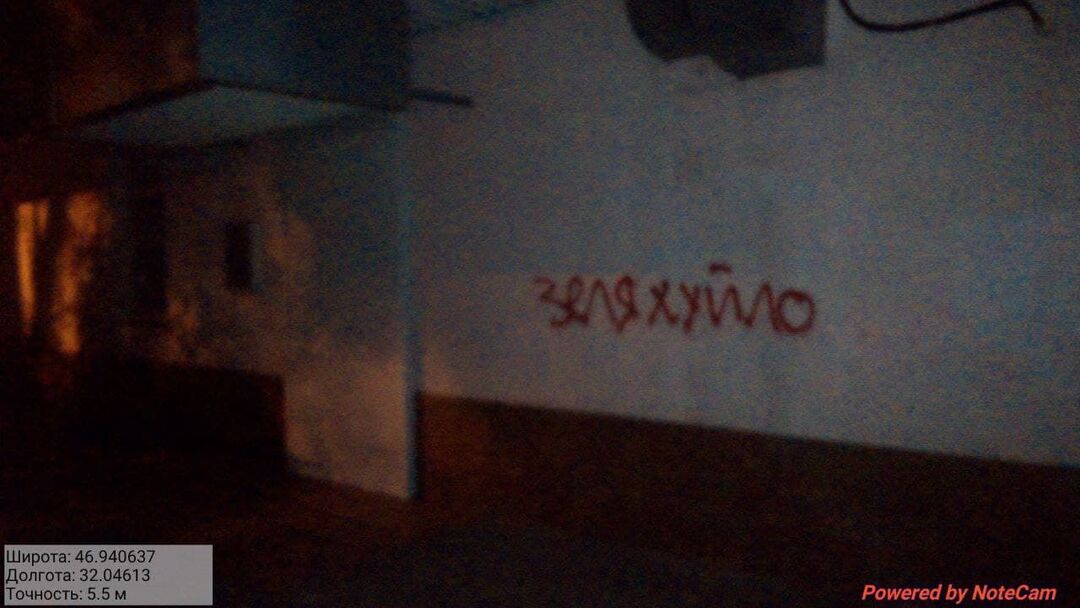
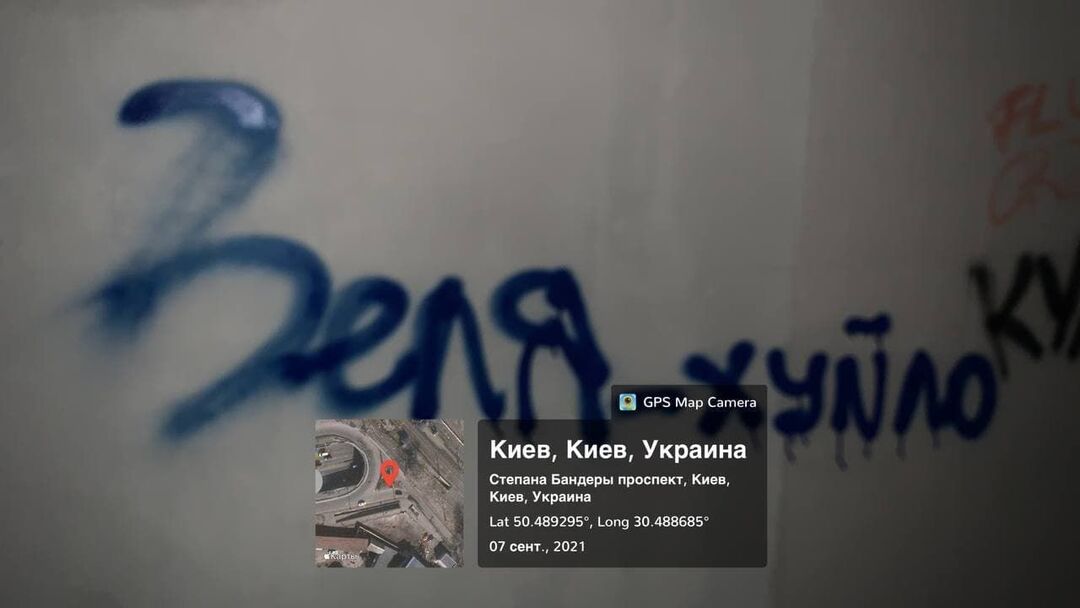
Однією з наполеонівських ідей Стігала було нацькувати українських націоналістів на Зеленського, тим паче що тертя між президентом і батальйоном “Азов” і справді були. Стігал завербував десятки агентів дрібного калібру, які мали видавати себе за членів батальйону “Азов” і організовувати провокації. Серед файлів на сервері хакерів можна виявити папку “Графіті в містах”, яка містить фотозвіти про тисячі образливих написів на адресу Зеленського, нанесених провокаторами на стіни українських міст (за що вони отримували від одного до п’яти доларів). Звіти підрозділу 29155 також містили криптогаманці для оплати. The Insider відстежив основні з них, які використовувалися для компенсації провокаторам-графітистам, – через них пройшло кілька сотень тисяч доларів.
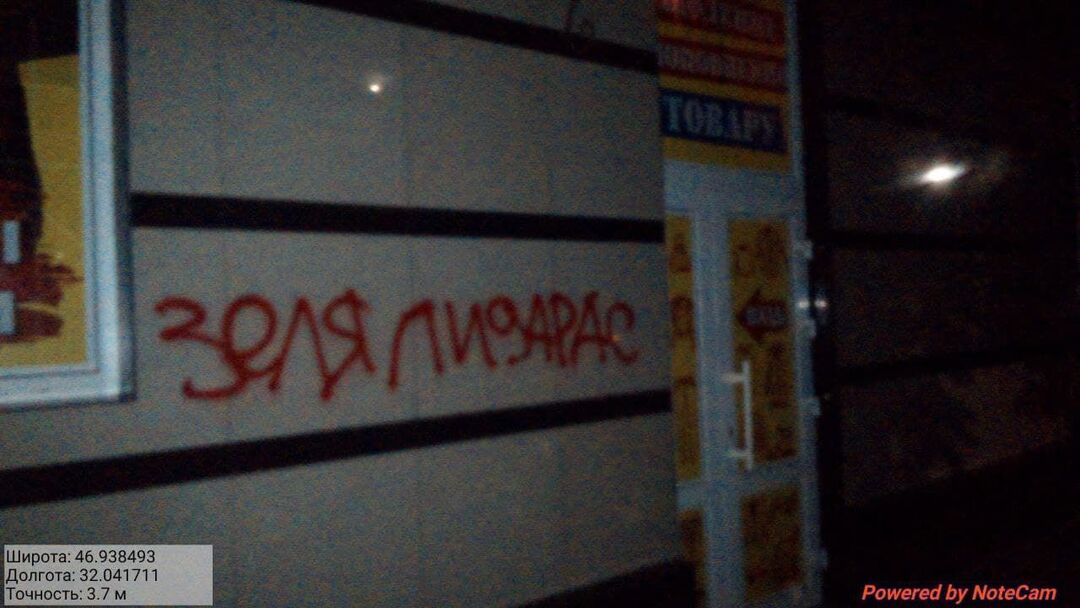
Приклади графіті з образами, оплаченими ГРУ
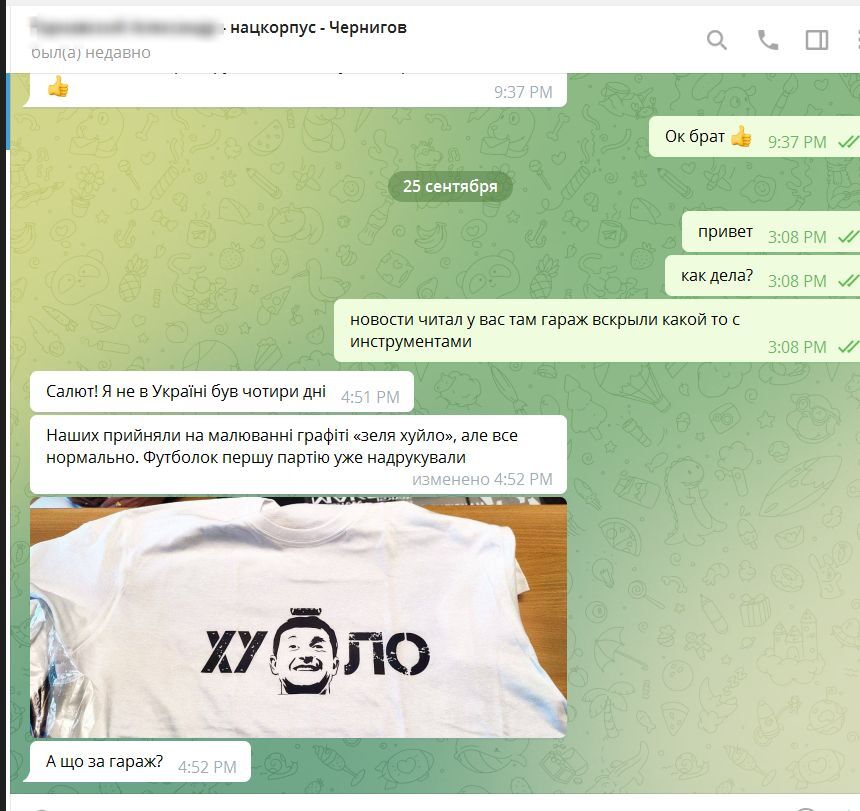
Є на сервері папка “Робота з нацистами”, вона містить тільки один скріншот чату нібито з високопоставленим членом “Азова” в Чернігові. У чаті співрозмовники координують друк футболок із тими самими образами на адресу Зеленського, що й у “графіті”. The Insider не розголошує ім’я співрозмовника, який зараз служить у ЗСУ, оскільки, судячи з усього, він не знав, що співпрацює з російською розвідкою (Стігал спілкувався від імені проукраїнського чеченця Ахмета Закаєва).
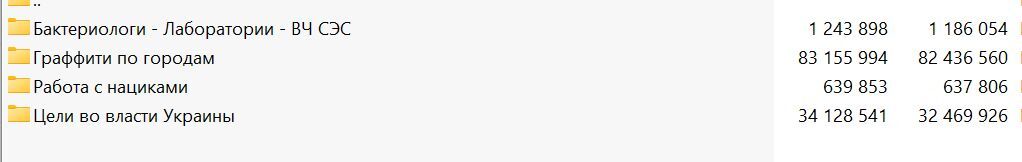
До цієї операції була підключена і Діляна. У 2022 році вона опублікувала (а потім видалила) матеріал, у якому розповідалося про конфлікт “Азова” з ГРУ, причому подавалося це так, нібито гроші азовці отримували від кадировців.
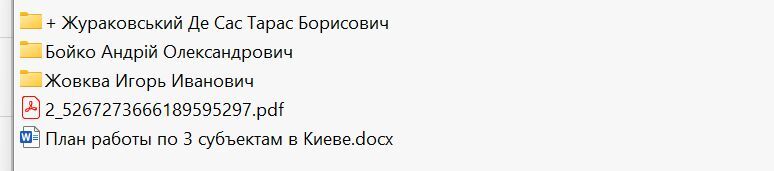
Папка під назвою “Цілі в уряді” містить звіти про стеження і диверсійну роботу, зосереджену на трьох членах адміністрації Зеленського, які відповідають за європейську інтеграцію: Андрія Бойка, Тараса Жураковського та Ігоря Жовкву. У в/ч 29155, вочевидь, виникли проблеми з ідентифікацією особистих даних і домашніх адрес Бойка, у якого було “понад 60” однофамільців у Києві, та Жураковського.
Однак групі вдалося знайти Жовкву – Ігоря Івановича, який обіймає посаду заступника керівника офісу президента Зеленського, він опинився в документі під назвою “Витрати на обробку Жовкви”. У документі вказана і загальна сума на операцію $7000 плюс бонус за виявлення адреси чиновника. У папці містяться десятки фотографій Жовкви і його будинку, детальна інформація про нього і членів його сім’ї, а також записи дзвінків за його номером телефону, включно з геолокацією його використання за шестимісячний період, що закінчується 13 вересня 2021 року.
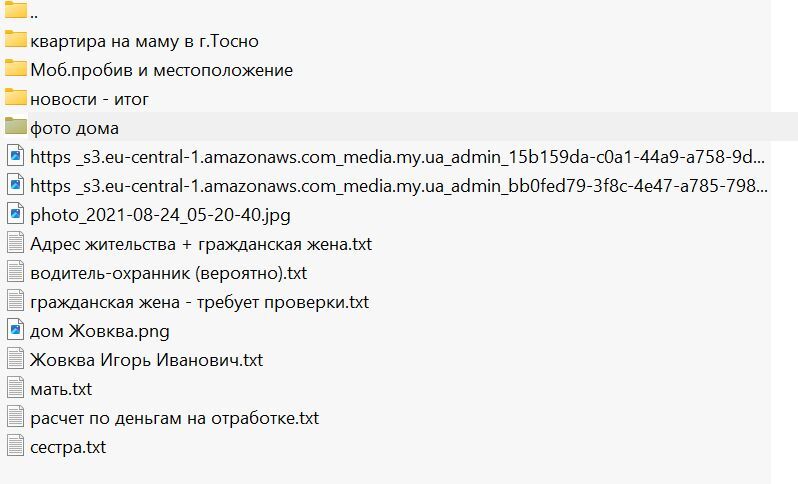
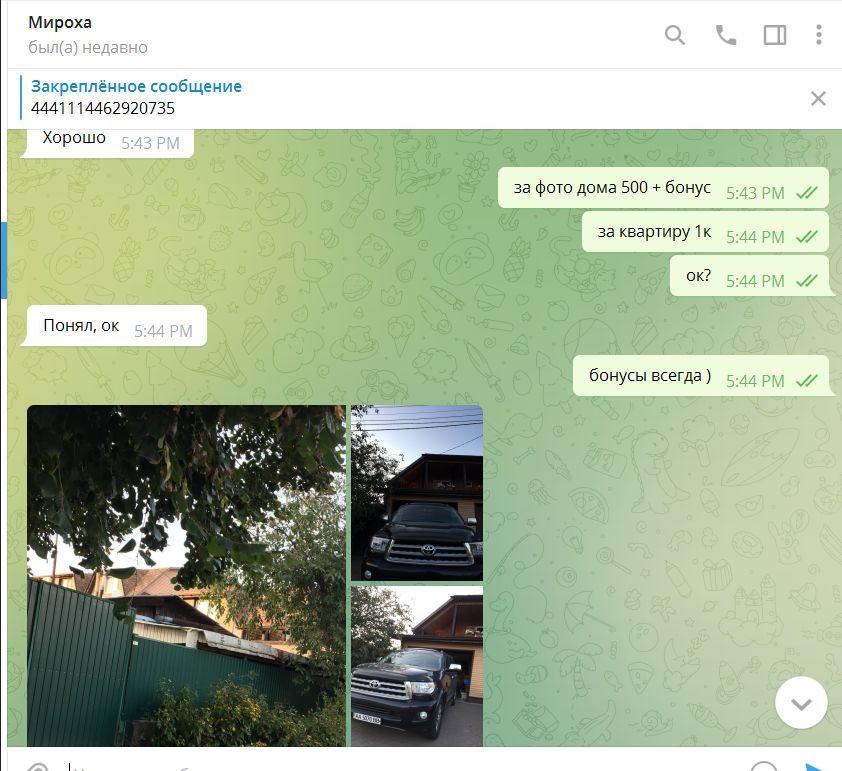
Рано вранці 22 жовтня 2021 року в будинок Ігоря Жовкви в Києві кинули пляшку із запальною сумішшю. Якийсь 20-річний українець був заарештований, заявивши владі, що йому обіцяли 7000 доларів за підпал. Він сказав, що отримав завдання від анонімної людини через зашифрований месенджер.
Поповнення команди: ветерани та “орлята”
Бурхлива активність Стігала з її неконтрольованими наслідками, вочевидь, непокоїла Авер’янова, і він приставив до Стігала двох ветеранів 29155, які, утім, мають лише найбазовіші навички в IT-сфері: Юрія Денисова і Романа Пунтуса, які, своєю чергою, підпорядковувалися заступнику начальника підрозділу 29155 Івану Касьяненку (Касьяненко і Пунтус уже фігурували в розслідуваннях The Insider, пов’язаних з Гаванським синдромом і терактами в Афганістані).
Нова команда вирішила, що підвищити конкурентоспроможність 29155 усередині ГРУ допомогло б розширення власної команди хакерів, щоб не залежати ні від ДВКР, ні від колег із ГРУ з “Комсомольського проспекту” (хакерів із 26165, відомих як APT28 або Fancy Bear). Судячи з білінгів телефонних розмов Стігала, Пунтуса і Денисова, у другій половині 2019 року вони почали здійснювати поїздки до Воронежа і спілкуватися з молодими програмістами.
Одна з поїздок Стігала збіглася з першим хакатоном Capture-The-Flag, у якому взяли участь 100 молодих програмістів із 8 воронезьких університетів. Дводенний конкурс містив низку завдань, які мали виявити найперспективніших хакерів для потреб ГРУ: конкурс включав OSINT-дослідження, криптографію, виявлення вразливостей у веб-сфері та цифрову експертизу.
У підсумку ГРУ завербували команду юних програмістів з Військового навчально-наукового центру Військово-повітряних сил. “Орлята”, як ласкаво називають студентів-льотчиків журналісти, у кількості щонайменше 7 осіб стали повноцінними членами команди 29155.
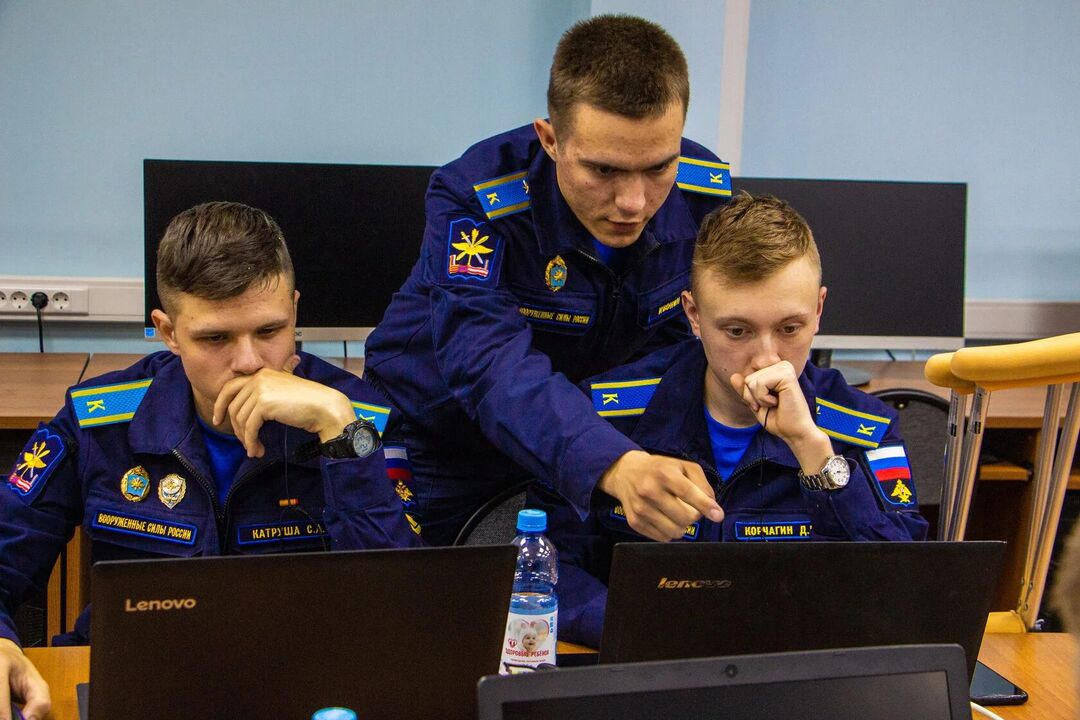
Фото з хакатону Capture-The-Flag, праворуч – Микола Корчагін із групи “орлят” 29155
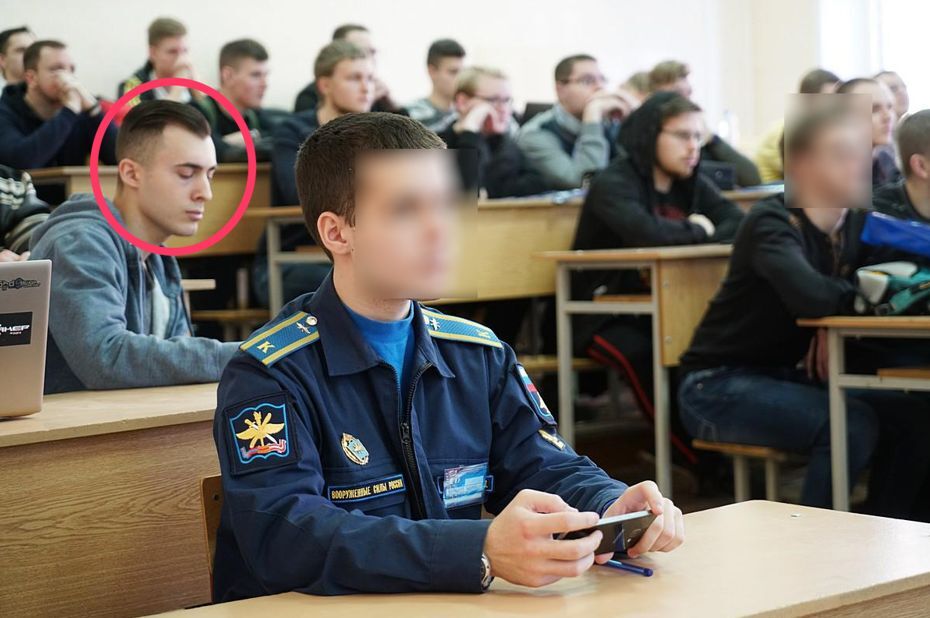
Віталій Шевченко – перший завербований з “орлят”
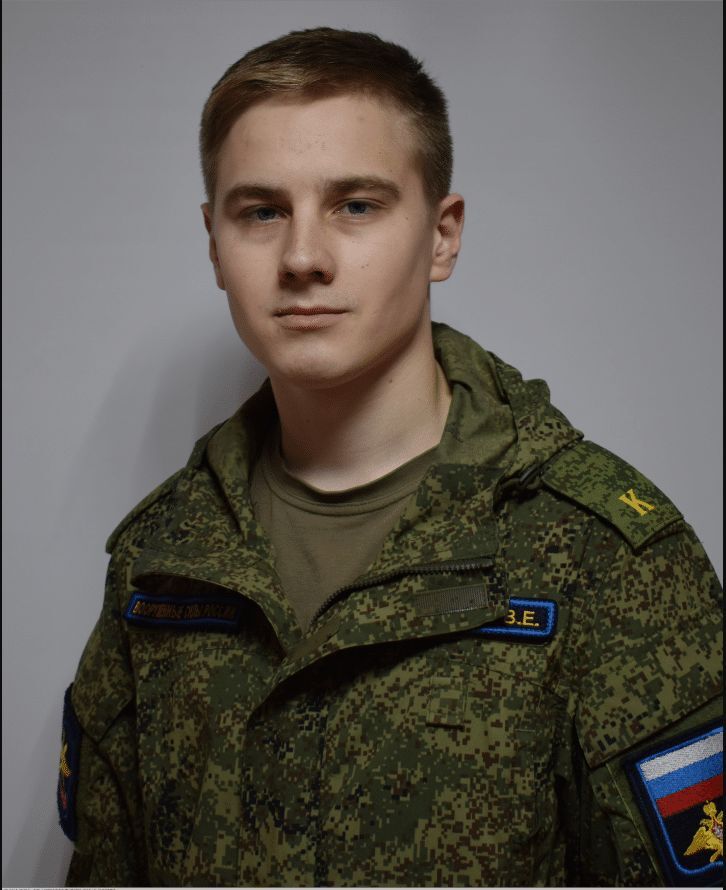
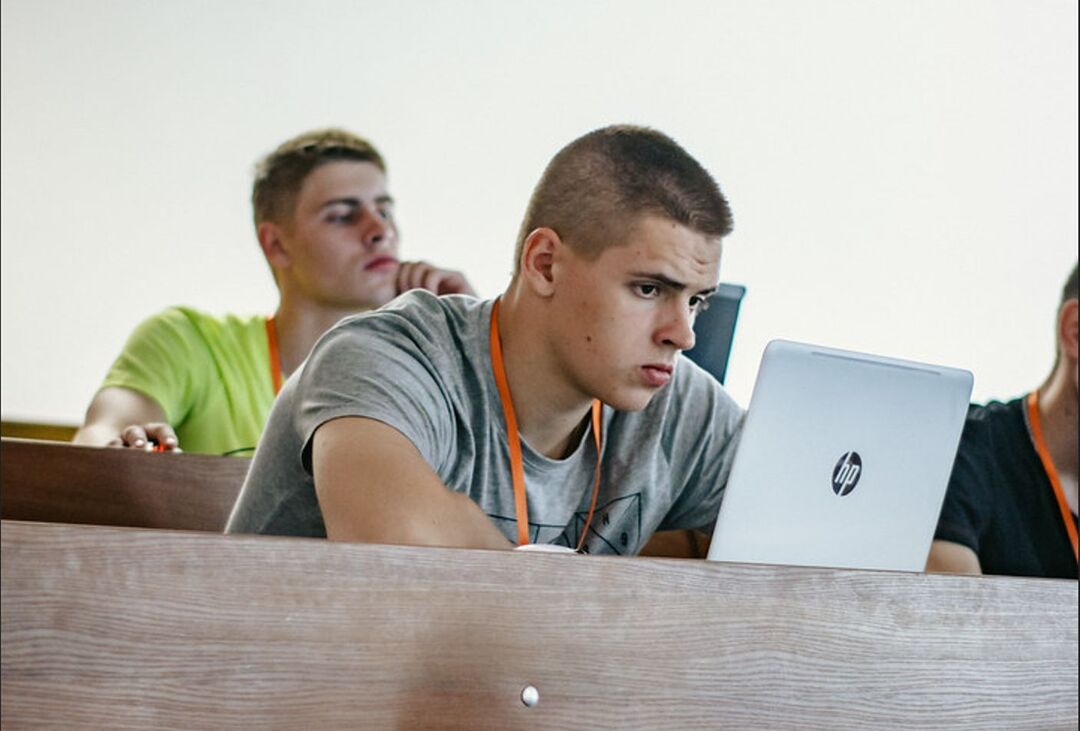
Хакери 29155 Дмитро Воронов (ліворуч) і Микола Корчагін (праворуч)
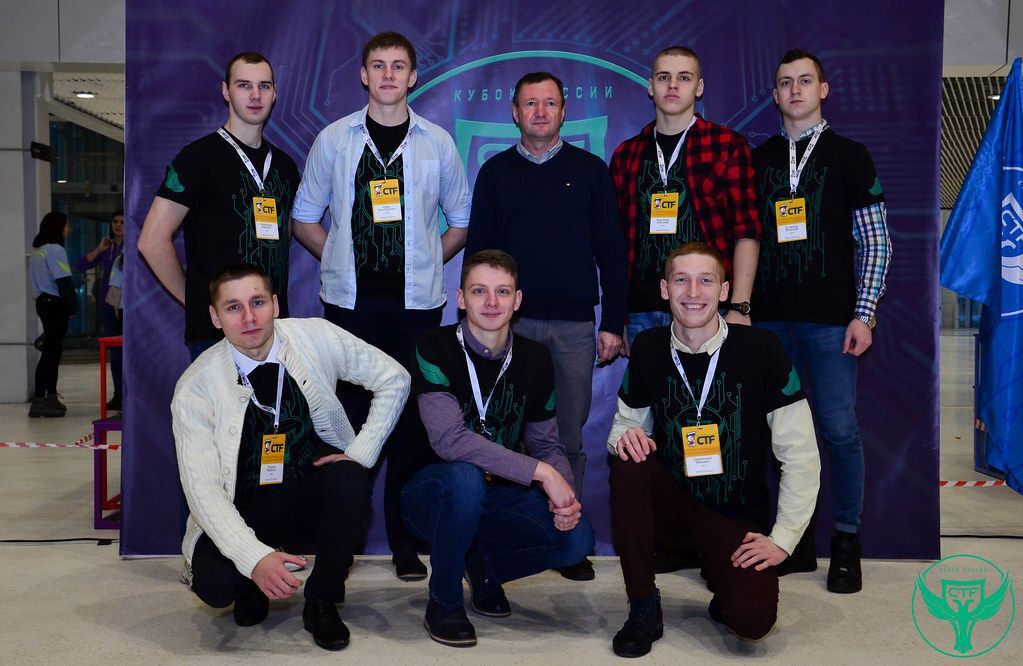
Хакери 29155 Денис Денисенко (у центрі в першому ряду) і Микола Корчагін (другий праворуч у верхньому ряду)
Першим завербованим із цієї групи став Віталій Шевченко (також користувався ім’ям Єлізар Критський). Дані про доходи показують, що вже 2020 року він був працевлаштований у Міноборони, а в телефонах знайомі підписували його як “хакер Єлізар”.
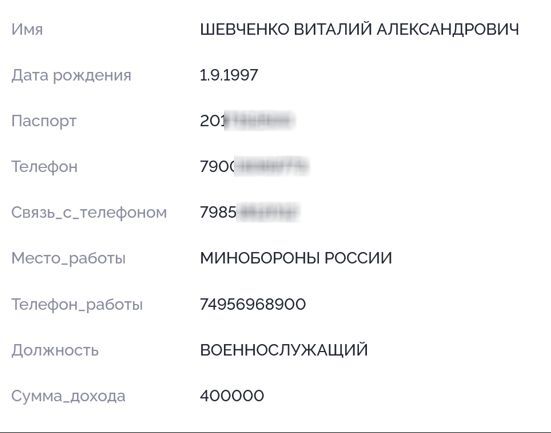
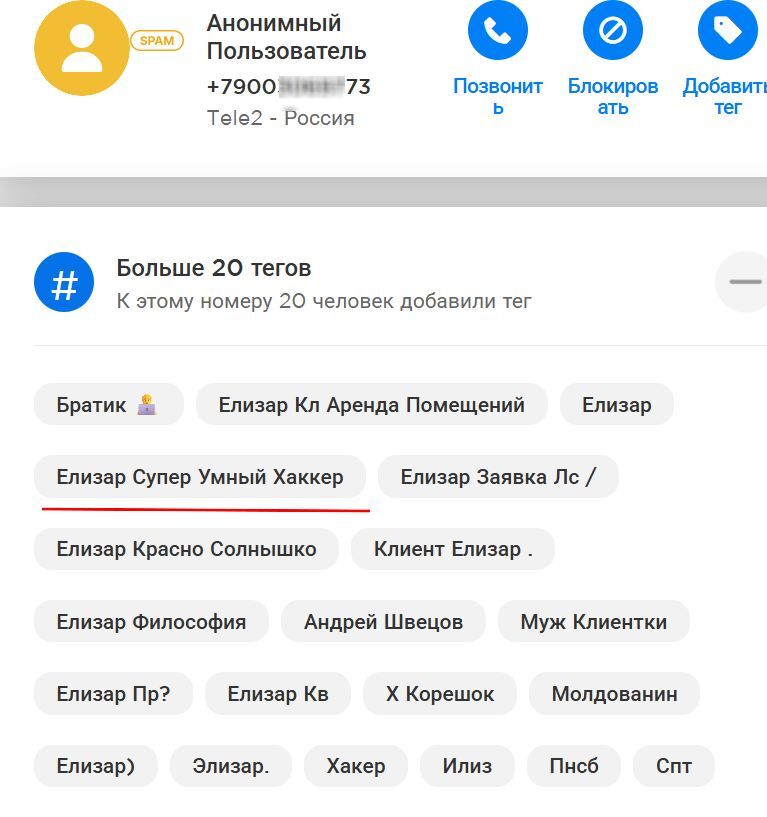
Шевченко зіграв вирішальну роль у 2020 році у зламі Міноборони Естонії та інших держустанов країни, внаслідок чого 29155 отримав доступ до “значного обсягу внутрішньої інформації”, згідно з обвинувальним висновком естонської прокуратури. Шевченко, втім, пішов із команди вже наприкінці 2021 року через особистий конфлікт зі своїм начальником Романом Пунтусом.
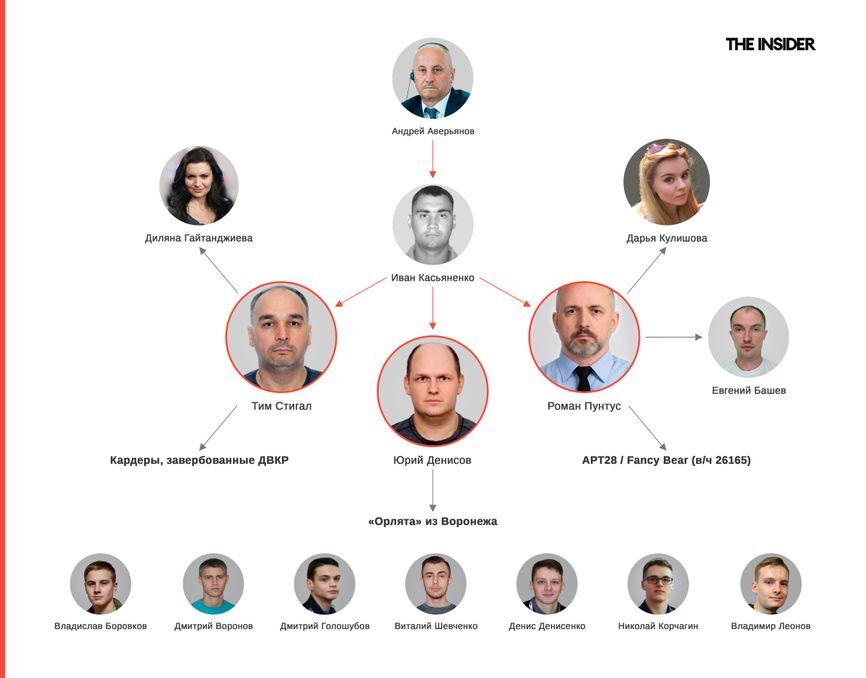
Наскільки гарною ідеєю було включати з ходу студентів у надсекретні військові кібероперації – спірне питання, але як засвідчили подальші події, головна проблема скоріше виявилася не в них, а в горезвісних “ветеранах”.
До 2021 року між Стігалом і “ветеранами” Денисовим, Пунтусом і Касьяненком назрів конфлікт. У чому саме була суть розбіжностей, сказати складно, відомо лише, що Стігал висував претензії колегам у непомірному розкраданні грошей, які напередодні повномасштабного вторгнення виділялися в особливо великих обсягах. ГРУ і конкретно 29155 мали зіграти вирішальну роль у перші дні вторгнення (серед завдань були, серед іншого, захоплення ключових урядових будівель у Києві та вбивство Зеленського).
Гроші виділяли, зокрема, на вербування агентури в Україні, але коли дійшло до справи, виявилося, що виконувати поставлені завдання нікому. Був конфлікт через розкрадені гроші головною причиною розколу чи ні, сказати складно, але Стігала звільнили “за станом здоров’я” (він потрапив до лікарні через коронавірус, і це стало зручним приводом).
Отже, з 2021 року головну роль у “хакерському” відділі в/ч 29155 стали грати Денисов і Пунтус..
“У Міністерстві оборони – дебіли і гомосеки”: публічні одкровення хакера Денисова
Юрій Денисов раніше брав активну участь у 29155, що видно з його численних поїздок до Європи з іншими членами підрозділу. Для поїздок Денисов використовував різні імена прикриття, включно з Юрієм “Дудіним” (рейси в Німеччину, Бельгію та Нідерланди у 2016 році) і Юрієм “Лукіним” (рейси в Туреччину та Азербайджан у 2013 і 2014 роках). Він також використовував паспорти з двома іншими підробленими іменами – “Карпов” і “Сергєєв” для поїздок по Росії.
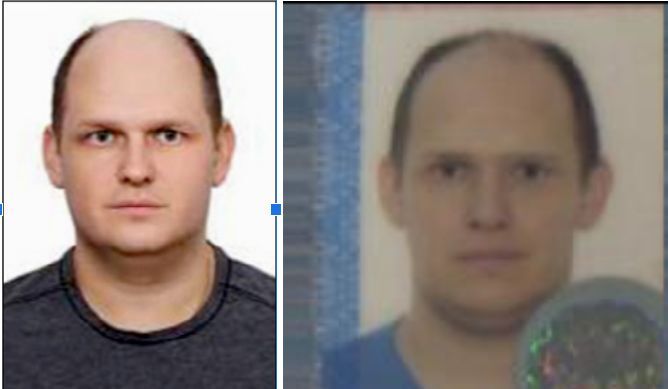
Фото з паспорта Юрія Денисова (ліворуч) і Юрія “Лукіна” (праворуч)
Денисова підписували в телефонах серед іншого як “Юрій C++”, “Юрій C#” і “Юрій Бази даних”, тож, на відміну від своїх колег з в/ч 29155, він мав хоч якісь уявлення про IT. Його акаунт у Telegram також був підписаний на безліч груп, пов’язаних із хакінгом, (зокрема Zero Day/Cyber Security, Crypto Services, Dev Tools, Hacker Corner, AI tools, Stealer Tools, RansomWare Developers). Свої навички він використовував не тільки в роботі, судячи з того, що він був також підписався на чат-групу DeepNudes, присвячену створенню діпфейк-порно.
Денисов – великий любитель спілкування в телеграм-чатах, і 90% його повідомлень – лайка з приводу “хохлів” і “чорножопих” або порнографічний “шитпостінг”, але іноді трапляються і одкровення про роботу: “Я теж найманець, контрактник. Офіцер МО. І я задоволення від своєї роботи не отримував і не отримую, незважаючи на оплату. Усе за пірамідою Маслоу. І якби не онкологія, то був би в складі ПВК”. Про Міністерство оборони він відгукувався невтішно: “дибіли”, десь, “куди не плюнь, одні гомосеки” (повна історія його повідомлень – тут).
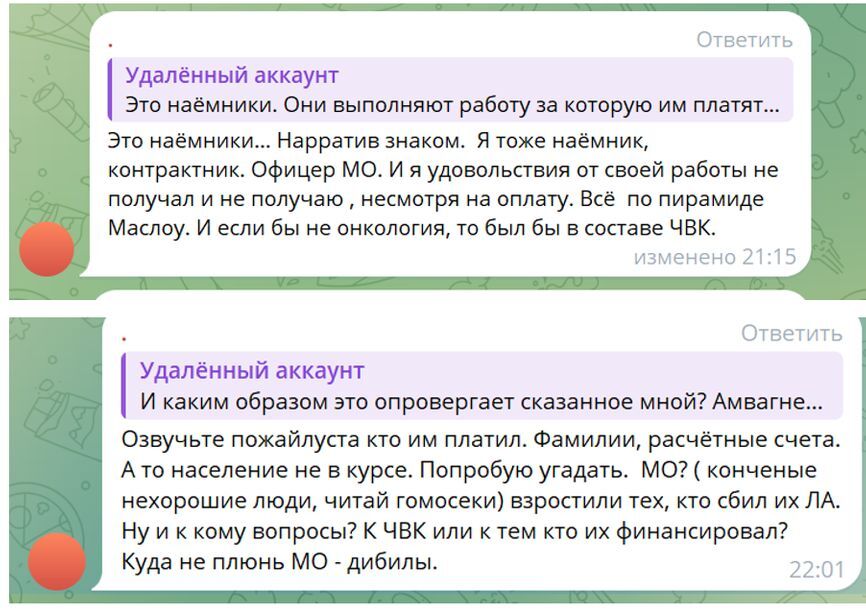
У чатах він розкриває й інші дані про себе, наприклад те, що він полковник із 27-річною вислугою, що його дружина – програміст, і багато іншого. Але публічні одкровення в Телеграмі – лише найневинніший із прикладів того, як безладно Денисов ставився до цифрової безпеки.
Наприклад, усі його імена прикриття The Insider вдалося розкрити просто тому, що він використовував один і той самий номер телефону для бронювання рейсів під усіма іменами. Гірше того, той самий номер він використовував для бронювання квитків своїм підлеглим, що дало змогу The Insider дізнатися імена деяких раніше невідомих співробітників.
Роман Пунтус: герой-коханець і незахищений сервер
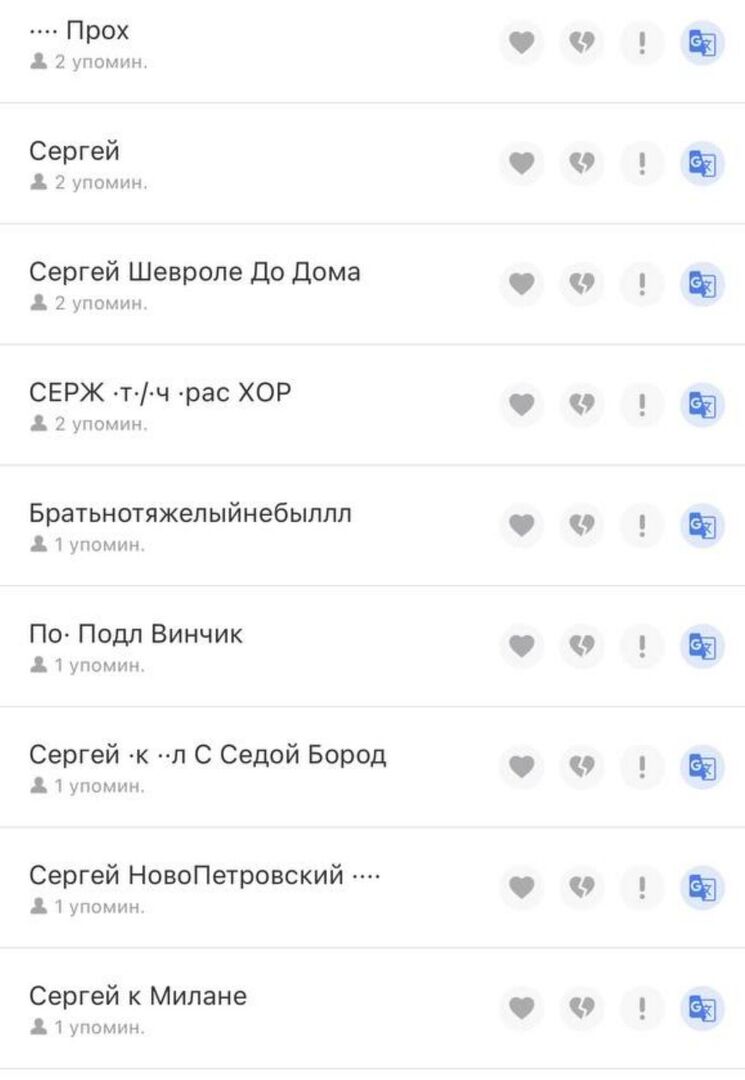
Після того як Стігал пішов із групи, головним гравцем у команді став Роман Пунтус, досвідчений учасник операцій 29155, який подорожував під ім’ям прикриття Роман Панов. Особу “Панова” Пунтус використовував не тільки для подорожей: телефон, зареєстрований на це ім’я, він використовував для контактів із численними секс-працівницями (для конспірації він представлявся їм як Сергій).
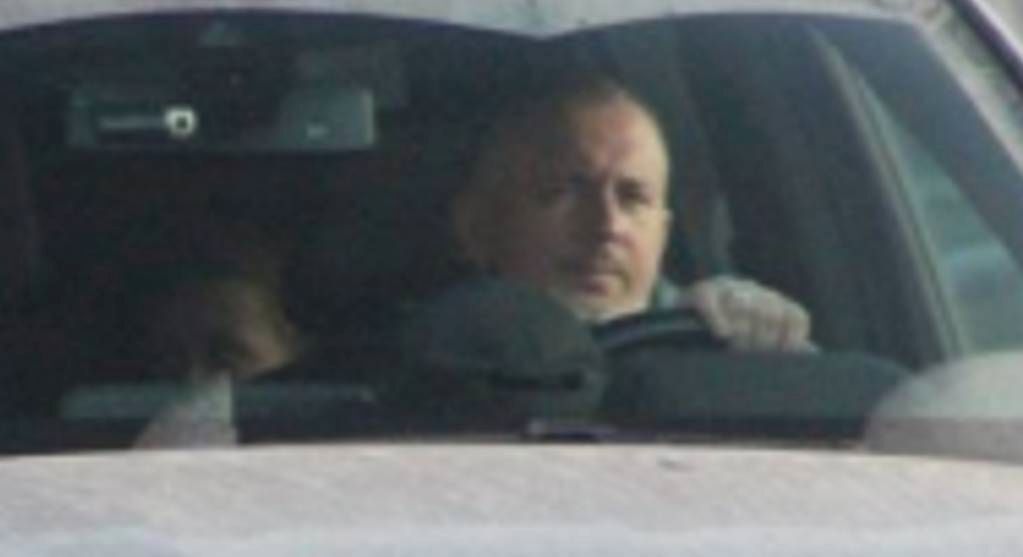
Єдина в публічному доступі фотографія Пунтуса. Ім’я жінки знизу встановити не вдалося
Пунтус узяв на себе лідерську роль у найвідповідальніший момент, 2021 року Кремль щосили готувався до повномасштабного вторгнення, і важливою частиною цього вторгнення мали стати кібератаки. Сам Пунтус мало розумів в IT і покладався більше на свою команду.
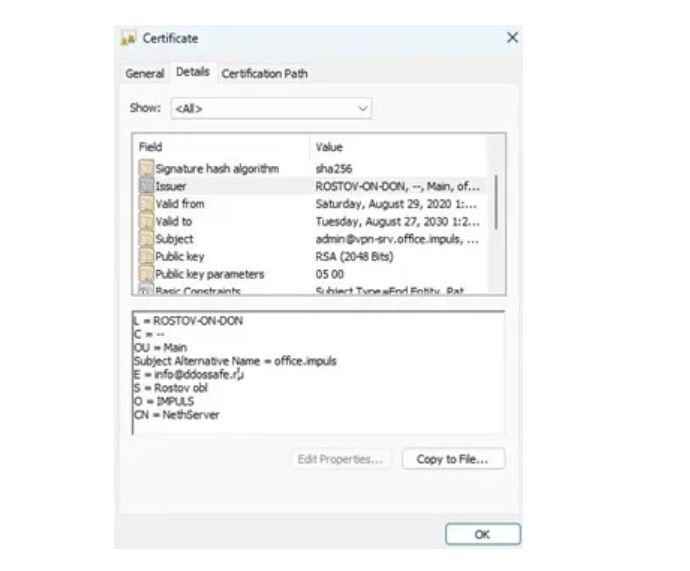
Роль сполучного моста з ДВКР ФСБ замість Стігала став грати хакер Євген Башев (його посватав Ігор Ворошилов), який на той час уже довго працював на контррозвідку ФСБ і володів компанією “Імпульс” у Ростові. Приватна компанія виконувала роль прокладки, що давала змогу проводити всі ділові операції, пов’язані з хакерською діяльністю, через компанії, формально ніяк не пов’язані з державою. Там же, у Ростові (мабуть, під контролем Башева), розташовувався сервер під назвою “Егеон” (Егеон – міфологічний сторукий велетень, який захищав Зевса, але зрадив його).
Пунтус узяв на озброєння модель Башева з фірмою-прокладкою і вирішив відкрити свою компанію, яку без зайвої конспірації так і назвали – “Егеон-Імпульс” (ІПН 9731116423). Компанію оформили на підставну особу, бухгалтера Дарину Кулішову. Особа ця була хоч і підставна, але й не зовсім випадкова – у Пунтуса зав’язався з нею роман. І знову йому став у пригоді паспорт прикриття: він використовує його, щоб потай від дружини й дітей літати з коханкою в Сочі та їздити потягом до Ростова.
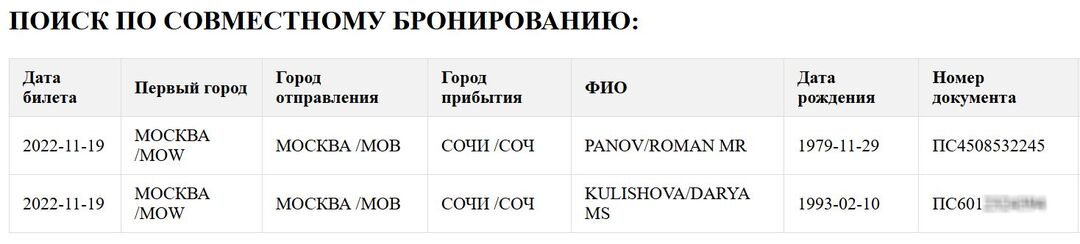
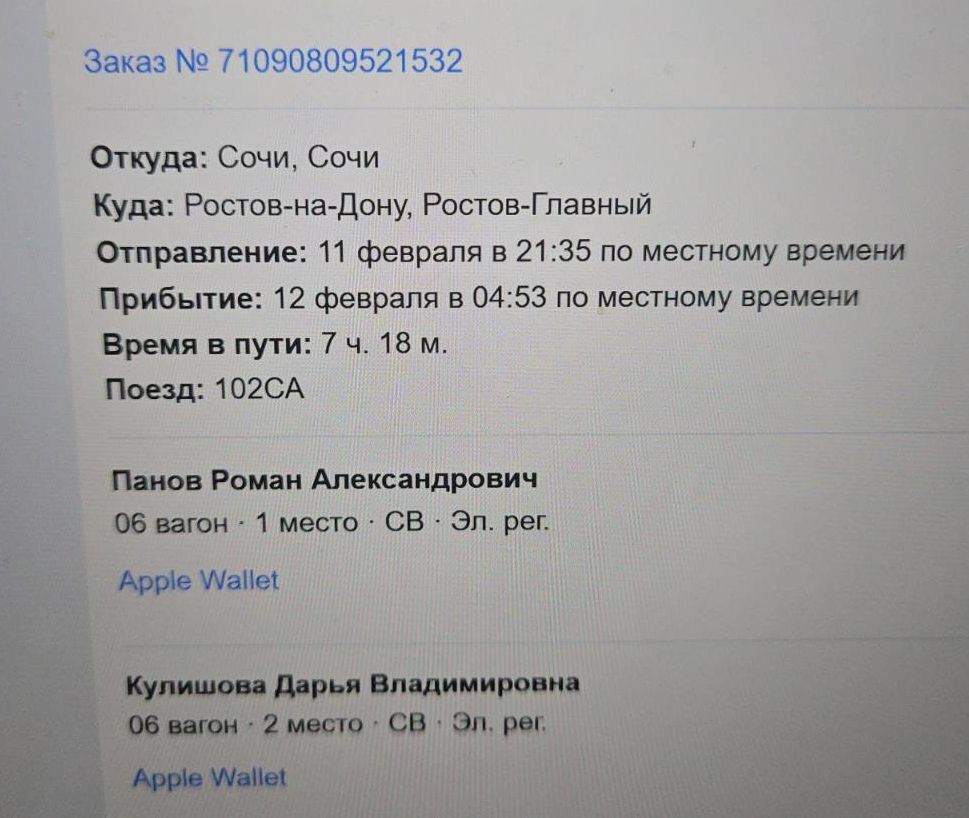
Через 9 місяців після спільного відпочинку в Сочі, 15 листопада 2023 року в Кулішової народився син, якого вона назвала Матвій Романович (Пунтус приїде до Ростова зустрічати народження сина і проведе з Кулішовою два тижні). У заяві на допомогу вона напише, що з батьком дитини у шлюбі не перебуває.
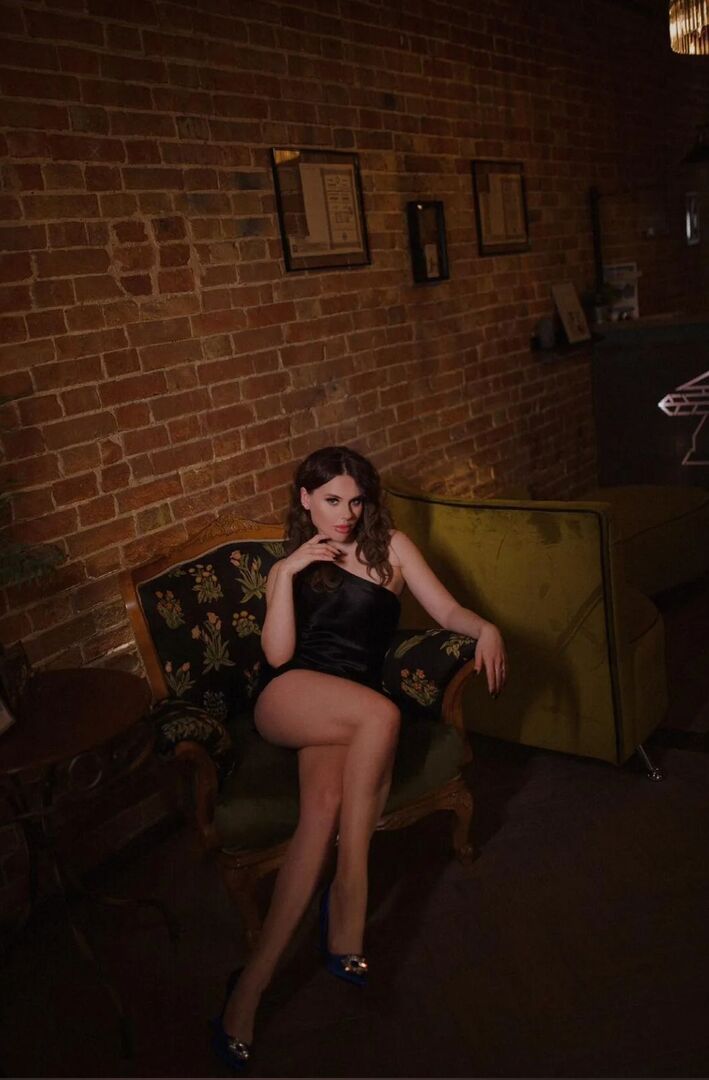
Фотосесія Кулішової від початку лютого 2023 року. Через 9 місяців у неї народиться син
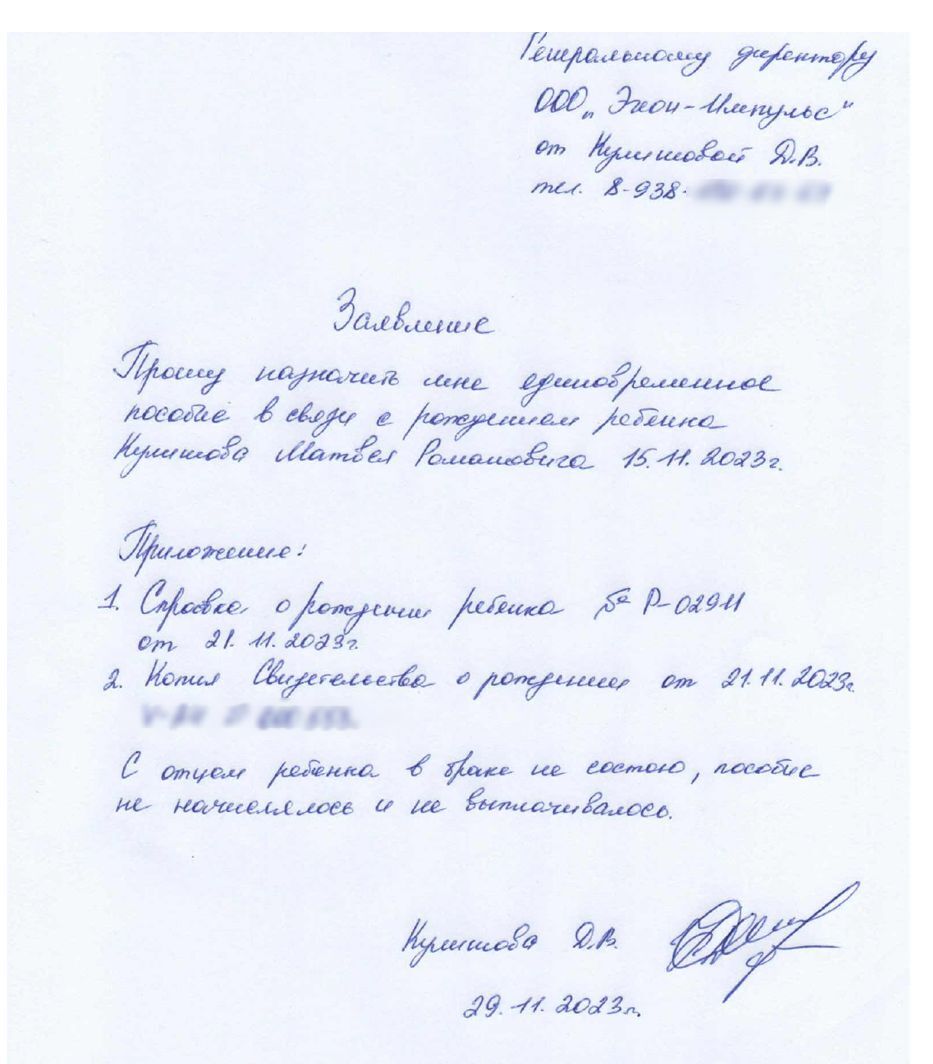
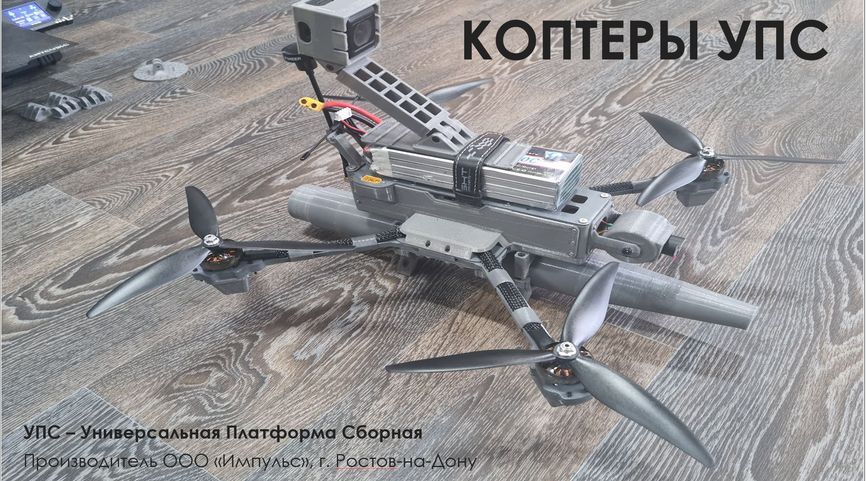
Листування Кулішової підтверджує, що ростовський “Імпульс” хакера Башева був пов’язаний із Пунтусом, тому що серед її листів виявляється програма виробництва коптерів із, можливо, не найбільш підходящою для цього назвою “УПС”, і як виробник значиться саме ростовський “Імпульс”:
У липні 2024 року Кулішова зареєструвала на “Егеон Імпульс” торговельну марку “Сабраж Саботаж” (сабраж – це коли пробку від шампанського вибивають шаблею), і, судячи з усього, це також було зроблено в інтересах ГРУ, бо спілкується на цю тему вона з якимось Микитою Антіповим, який телефонує і з Романом Пунтусом. Сенс цього нового проекту поки неясний.
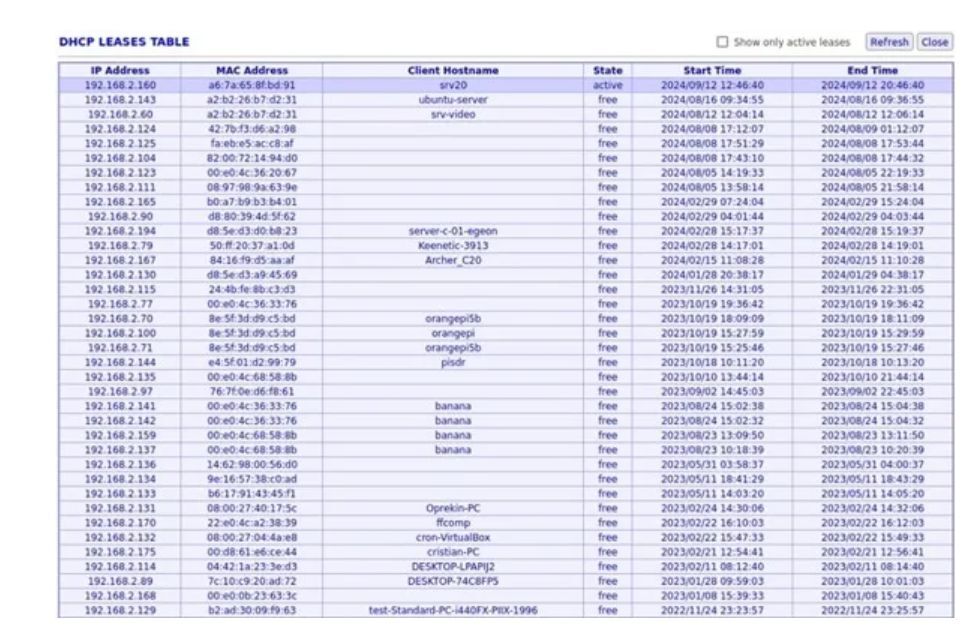
Звернувши всю свою енергію на свою нову секретну сім’ю, Пунтус залишив поза увагою свій секретний сервер, доступ до якого, як виявилося, був незахищений: він мав відкриті порти, які зламував звичайний брутфорс. У лютому 2025 року це виявив блогер, який спеціалізується на кібербезпеці, і зв’язався з The Insider. На сервері виявилися логи, з яких можна було витягти і список усіх мішеней хакерів (близько ста доменів), і список із понад шестисот телефонних номерів, які вони пробивали, і багато іншого. Аналіз даних сервера дав змогу скласти уявлення про те, коли і на кого були таргетовані атаки хакерів.
Україна, європейська інфраструктура, медичні компанії: кого атакували хакери
Судячи з логів “Егеона”, активна діяльність хакерів почалася ще в листопаді 2021 року. У листопаді-грудні першими мішенями стали державні українські сайти, зокрема пов’язані з енергетичною інфраструктурою.
Листопад-грудень:
- dia.mil,
- kmu.gov.ua,
- direkcy.atom.gov.ua,
- atom.gov.ua,
- mkip.gov.ua,
- UA.ENERGY.
Січень:
- ukrtransnafta.com,
- utg.ua,
- nabu.gov.ua,
- direkcy.atom.gov.ua,
- gov.ua,
- direkcy.atom.gov.ua,
- kvgas.com.ua,
- polvet.gov.ua,
- vn.dsns.gov.ua,
- dsns.gov.ua,
- uhe.gov.ua.
Очевидно, це було пов’язано з підготовкою до повномасштабного вторгнення, де підрозділ 29155 мав узяти найактивнішу участь. Раніше, у період 2015-2017 років, у колег із гереушної військової частини 74455 неодноразово вдавалося виводити українські електростанції з ладу, але у підопічних Пунтуса так не вийшло: 13-14 січня 2022 року їм вдалося лише зламати сайти багатьох із цих компаній і вивісити на головній сторінці антиукраїнське послання (заявивши при цьому, що їм удалося знищити всі дані, що було, звісно, неправдою), але, за оцінкою української влади, суттєвої шкоди хакерам цього разу завдати не вдалося.
Деякі з мішеней команди Пунтуса важко пояснити. Чим не догодив ГРУ, наприклад, сайт університету Колорадо colostate.edu? Або польська студія веб-дизайну, що спеціалізується на комп’ютерних іграх? Або компанія – виробник сонячних батарей.
Особливо багато серед мішеней компаній, так чи інакше пов’язаних з медициною, зокрема різні виробники медичної техніки, клініка в Азербайджані та ташкентська медична академія.
Крім того, хакери шукали вразливості сайтів державних відомств та об’єктів інфраструктури Узбекистану, Грузії, Чехії, Словаччини, Естонії, Польщі, Молдови та Вірменії. Цікаво, що третина із сотні відомих мішеней хакерів 29155 – чеські сайти. Переважна частина запитів відноситься до кінця 2021 і 2022 року, після чого діяльність або сильно скорочується, або 29155 просто рідше використовують цей сервер.
З повним списком мішеней можна ознайомитися тут..
Серед телефонів, які “пробивали” хакери, виявилися не тільки об’єкти їхнього професійного інтересу, а й усілякі знайомі та родичі, включно з навіть коханкою Авер’янова. За номерами, якими вони цікавилися, видно, що хакери із захопленням читали The Insider, коли видання писало про їхній підрозділ: наприклад, вони пробивали телефон свого колеги Івана Сеніна в день, коли розслідування з його згадкою вийшло в The Insider (з нагоди передаємо привіт усім працівникам ГРУ, які читають зараз цей текст).
Інших кадрів у нас для вас немає
У самому хакерському відділі підрозділу 29155 вкрай скептично оцінюють ефективність його діяльності. Як розповів The Insider на умовах анонімності один із молодих членів групи (назвемо його Олександром Печеником), головна проблема в некомпетентності керівництва, яке здебільшого ніколи не мало жодного стосунку до кібероперацій і не вміє нормально поводитися навіть із власним комп’ютером, а також у низькій мотивації, тому що про власне збагачення в керівництві думають явно більше, ніж про роботу.
У підсумку, стверджує Олександр, інформація “тече”, і про операції підрозділу якимось чином стає відомо противнику іноді навіть раніше, ніж про них доповідають своїм же генералам. За словами Олександра, всі в підрозділі впевнені, що в них завівся “щур”, але сам він вважає, що річ може бути зовсім не в цьому, а в тому, що за такого рівня IT-підкованості, коли інформація опиняється на незашифрованих серверах, інформація буде витікати і без жодних зрадників. За словами Олександра, генерал Авер’янов і сам розуміє рівень компетенції своїх співробітників і періодично перетасовує кадри – скажімо, Денисова зрештою відправили в ПВК до Білорусі, – але це не дуже допомагає.
Незважаючи на те, що останніми роками провалів у підрозділу було більше, ніж успіхів, до останнього моменту він продовжував найбурхливішу діяльність. На думку джерел The Insider, навіть ця публікація навряд чи призведе до якихось перестановок: Авер’янов (під чиєю протекцією продовжує існувати підрозділ навіть після того, як він пішов на підвищення) має міцні позиції, його самого міняти ніхто не буде, водночас часу в Авер’янова на хакерів немає, він надто заглиблений у свої африканські проєкти та організацію саботажних операцій, тому підрозділ Пунтуса залишається “валізою без ручки”, існуючою скоріше за інерцією.
Останній слайд із презентації ГРУ для дронів “УПС”
Автори: Роман Доброхотов, Христо Грозєв, Майкл Вайс
Джерело: The Insider